Kalite yönetim sistemleri artık yalnızca uygunsuzlukları tespit eden reaktif bir kontrol mekanizması değildir. Kurumları ekonomik dalgalanmalara, tedarik zinciri krizlerine ve iklim değişikliği gibi küresel tehditlere karşı koruyan proaktif bir kalkandır. Sahada bu farkı net görüyoruz. Riskini bilen kuruluş, krizde plan değiştirir. Riskini kâğıtta tutan kuruluş, krizde doküman arar.
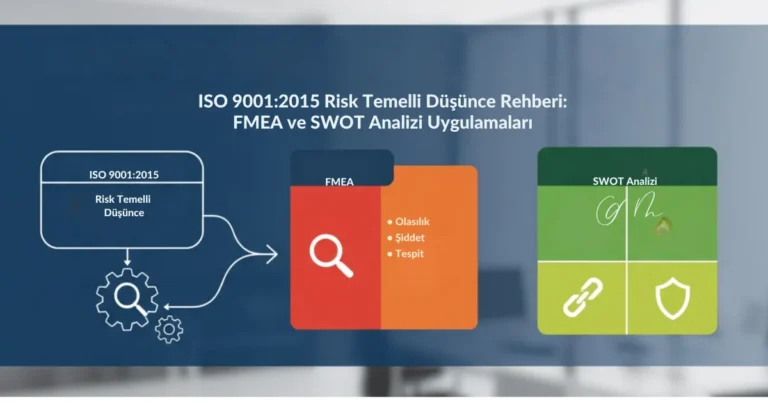
Bu yazıda iki yöntemi birlikte ele alıyoruz. SWOT, stratejik düzeyde riskleri ve fırsatları görünür kılar. FMEA, operasyonel düzeyde hata türlerini ve etkilerini analiz eder. İkisini nasıl bağlayacağınızı, 2026 beklentilerinin bu yöntemleri nasıl değiştirdiğini ve başdenetçilerin sahada en sık hangi hataları gördüğünü anlatıyoruz.
İÇİNDEKİLER
ISO 9001:2026, 16 Eylül 2026'da yayımlandı. Kalite kültürü ve etik davranış, risk ile fırsatın ayrı ele alınması ve yeni Annex A gibi başlıklar getirdi. Risk temelli düşünce artık sadece hatayı önlemek için değil, kurumsal dayanıklılık (resilience) ve sürdürülebilirlik için de bir yönetim aracıdır. Revizyonun bütünü için ISO 9001:2026 revizyonu rehberimize bakabilirsiniz. Konuya daha geniş bir çerçeveden bakmak isterseniz Kalite Yönetim Sistemi sayfamız iyi bir başlangıç noktasıdır.
ISO 9001:2026 Beklentileri: Riskler, Fırsatlar ve Kurumsal Dayanıklılık
Önceki yaklaşımda risk ve fırsatlar aynı potada ele alınırdı. Kuruluşlar tek bir tabloya hem tehdidi hem fırsatı yazar, çoğu zaman yalnızca tehditler için aksiyon üretirdi. Yeni sürümde Madde 6.1 kapsamında riskler ve fırsatlar ayrı ayrı ele alınır. Her tehdit için bir risk kaydı, her fırsat için bir değerlendirme kaydı arıyoruz. Fırsat değerlendirmesi yapılmamış bir tablo, denetimde eksik sayılır.
İklim Değişikliği ve Çevresel Riskler (Madde 4.1 ve 4.2)
2024'te yayımlanan ISO 9001:2015/Amd 1:2024 ile gelen iklim değişikliği ek maddesi, 2026 ana metnine işlenmiştir. Madde 4.1'de kuruluşun, iklim değişikliğinin kalite yönetim sistemi için ilgili bir husus olup olmadığını belirlemesi beklenir. Madde 4.2'de ise ilgili tarafların iklimle ilgili gerekliliklerinin bulunup bulunmadığı değerlendirilir.
Burada kritik nokta, gerekçeli bir karardır. "İklim değişikliği bizi ilgilendirmez" cümlesi tek başına yeterli sayılmaz. Karar, analize ve veriye dayanmalıdır. İlgili bulursanız bunun planlamaya, risklere, süreçlere ve yönetim gözden geçirmeye bağlanması gerekir. İklim ve yaşam döngüsü vurgusu ISO 14001:2026'da da güçlendi. Bu standart 15 Nisan 2026'da yayımlandı. Ayrıntılar için ISO 14001:2026 revizyonu rehberimize göz atabilirsiniz.
Riskler ve Fırsatların Ayrışması (Madde 6.1)
Net ayrımı şöyle koyalım: FMEA negatif riskleri, yani hata türlerini minimize etmek için kullanılır. SWOT'un fırsatlar boyutu ise kurumsal inovasyonu tetikler. İki araç aynı soruya cevap vermez. FMEA "Neyin ters gidebileceğini ve bunu nasıl önleyeceğimizi" sorar. SWOT'un fırsat tarafı "Hangi koşuldan yararlanabiliriz ve bunu nasıl değere çevireceğiz?" sorusunu sorar. Risk dosyanız yalnızca birincisini yanıtlıyorsa, yeni sürümde eksik kalırsınız.
Teknolojik Riskler: Siber Güvenlik ve Yapay Zeka
Teknoloji hem risk hem fırsat kaynağıdır. Otomasyon verimliliği artırır, ama bir otomasyon hatası ya da yanlış çalışan algoritma tüm üretim hattını etkileyebilir. Veri kaybı, siber saldırı ve yapay zeka destekli karar sistemlerindeki hatalar da kalite sonuçlarını doğrudan etkiler.
Bu noktada FMEA'nın kapsamını genişletmek gerekir. FMEA yalnızca fiziksel üretim hatalarına değil, veri kaybına ve otomasyon hatalarına da uygulanabilir. Örneğin bir üretim planlama yazılımının yanlış çıktı vermesi, bir kalite kayıt sisteminin erişilemez hale gelmesi ya da bir görüntü işleme sisteminin hatalı ürünü geçirmesi birer hata türü olarak analiz edilebilir. Aynı RÖS mantığı bu hatalara da uygulanır.
Makro Analiz: SWOT ile Stratejik Risk Yönetimi (Madde 4 ve 6.1)
SWOT (Strengths, Weaknesses, Opportunities, Threats), kuruluşun içsel ve dışsal faktörlerini sistematik olarak değerlendiren stratejik planlama aracıdır. Madde 4.1 ve 4.2'deki bağlam gerekliliklerini karşılamak için kullanışlıdır ve Madde 6.1 planlamasına girdi sağlar. Bağlam analizinin tamamı için ISO standartlarında stratejik planlama: kuruluşun bağlamı (Madde 4) yazımıza bakabilirsiniz.
SWOT Bileşenleri ve Yeni Dönem Örnekleri
Güçlü yönler: Kuruluşun kontrolündeki içsel olumlu faktörlerdir.
- Teknolojik üstünlük, deneyimli insan kaynağı, güçlü marka imajı, patentler
- Verimli süreçler ve yüksek kalite kültürü
- Güvenli bildirim ortamı ve olgun bir etik davranış anlayışı
Zayıf yönler: Kuruluşun kontrolündeki içsel olumsuz faktörlerdir.
- Eski teknoloji, yetersiz yetkinlik, zayıf iletişim, yüksek maliyet yapısı
- Süreçlerde varyasyon ve tekrarlayan kalite problemleri
- Yetersiz siber güvenlik altyapısı veya yedekleme düzeni
Fırsatlar: Kuruluşun kontrolü dışındaki dışsal olumlu faktörlerdir.
- Pazar genişlemesi, yeni teknolojiler, rakiplerin zayıflıkları, yeni iş birlikleri
- Düşük karbonlu ürünlere artan talep
- Yapay zeka destekli analizlerle süreç iyileştirme imkânı
Tehditler: Kuruluşun kontrolü dışındaki dışsal olumsuz faktörlerdir.
- Yeni rakipler, olumsuz ekonomik trendler, değişen müşteri tercihleri
- Karbon ayak izi kısıtlamaları
- İklim kaynaklı tedarik zinciri kırılmaları (aşırı hava olayları, kuraklık, lojistik aksamalar)
- Siber saldırılar ve veri güvenliği riskleri
SWOT uygulama adımları:
Hazırlık
Çapraz fonksiyonlu bir ekip kurulur, kapsam netleştirilir, pazar araştırmaları, müşteri geri bildirimleri ve iç performans verileri toplanır.
İçsel analiz
Kaynaklar, yetenekler, süreçler ve kültür fonksiyonel alanlar bazında değerlendirilir. İç denetim bulguları ve müşteri memnuniyeti verileri girdi olarak kullanılır.
Dışsal analiz
PESTEL ile politik, ekonomik, sosyal, teknolojik, çevresel ve yasal faktörler taranır. Rekabet, pazar trendleri ve tedarik zinciri incelenir.
SWOT matrisi
Faktörler dört kategoride gruplanır, önceliklendirilir ve aralarındaki ilişkiler analiz edilir.
Stratejik çıkarımlar
SO, WO, ST ve WT stratejileri geliştirilir.
Eylem planları
Öncelikli stratejiler için sorumlular, zaman çizelgeleri ve performans göstergeleri belirlenir.
Mikro Analiz: FMEA ile Operasyonel Risk Yönetimi (Madde 8)
FMEA (Failure Mode and Effects Analysis), sistemlerde, tasarımlarda, süreçlerde veya hizmetlerde potansiyel hata türlerini belirlemek, nedenlerini analiz etmek ve etkilerini değerlendirmek için kullanılan yapılandırılmış ve proaktif bir yöntemdir. Kökeni geçmişte askeri uygulamalara dayanır. Bugün otomotiv, havacılık, sağlık ve imalat gibi birçok sektörde yaygın kullanılır. Madde 8 kapsamındaki operasyonel planlama, tasarım ve geliştirme ile üretim ve hizmet sunumu kontrolü, FMEA için doğal uygulama alanlarıdır.
Süreç, Tasarım ve Sistem FMEA Türleri
Tasarım FMEA (DFMEA)
Ürün tasarım aşamasında potansiyel hataları belirler ve tasarım hatalarının müşteri üzerindeki etkilerini analiz eder. Madde 8.3 ile ilişkilidir.
Süreç FMEA (PFMEA)
Üretim veya hizmet süreçlerindeki potansiyel hataları belirler. Süreç kaynaklı hataların müşteriye ve süreç performansına etkisini değerlendirir. Madde 8.5.1 ile ilişkilidir.
Sistem FMEA (SFMEA)
Sistem seviyesindeki fonksiyonların ve alt sistemlerin etkileşimlerinden doğan hataları analiz eder. Yazılım ve otomasyon sistemleri bu türün kapsamına girer.
FMEA Uygulama Adımları (7 Adım)
Hazırlık ve planlama
FMEA kapsamı netleştirilir, disiplinler arası ekip kurulur, zaman planı yapılır, gerekli doküman ve veri kaynakları belirlenir.
Sistem/süreç/fonksiyon analizi
Analiz edilecek sistem, alt sistem, bileşen veya süreçler tanımlanır. Fonksiyonlar ve gereklilikler belirlenir. Yapı ağaçları, fonksiyon ağaçları veya süreç akış şemaları oluşturulur.
Hata türlerinin belirlenmesi
Her fonksiyon için potansiyel hata türleri listelenir, müşteri üzerindeki etkileri tanımlanır ve etkilerin şiddeti 1-10 ölçeğinde derecelendirilir.
Hata nedenleri ve kontrol önlemleri
Her hata türü için kök nedenler belirlenir. Mevcut önleyici ve tespit edici kontroller tanımlanır. Nedenlerin oluşma olasılığı ve kontrollerin tespit etkinliği 1-10 ölçeğinde derecelendirilir.
Risk öncelik değerlendirmesi
Risk Öncelik Sayısı (RÖS) hesaplanır, risklere göre önceliklendirme yapılır ve kritik riskler belirlenir.
İyileştirme faaliyetlerinin planlanması ve uygulanması
Yüksek RÖS'lü riskler için düzeltici ve önleyici faaliyetler planlanır, sorumlular ve takvim belirlenir, faaliyetler uygulanır.
Dokümantasyon ve izleme
Tüm çalışma dokümante edilir, iyileştirmelerin etkinliği doğrulanır, RÖS yeniden hesaplanır ve periyodik gözden geçirmeler planlanır.
Risk Öncelik Sayısı (RÖS) Nasıl Hesaplanır?
Formül basittir: RÖS = Şiddet × Oluşma × Tespit. Üç değer de 1-10 ölçeğinde derecelendirilir.
Şiddet
Hatanın müşteriye veya sürece etkisi ne kadar ciddi?
Oluşma
Hatanın nedeni ne sıklıkla ortaya çıkıyor?
Tespit
Mevcut kontroller hatayı müşteriye ulaşmadan yakalayabiliyor mu? Yakalama ihtimali düştükçe puan yükselir.
Örneğin şiddeti 8, oluşma olasılığı 4 ve tespit puanı 5 olan bir hata türünün RÖS değeri 160'tır. Sayının kendisinden çok, kıyaslaması önemlidir. Hangi riskin önce ele alınacağını gösterir.
Vertacert Modeli: SWOT ve FMEA Birlikte Nasıl Kullanılır?
SWOT makro seviyede stratejik risk ve fırsatları belirler. FMEA mikro seviyede operasyonel ve teknik risklere odaklanır. İkisi birlikte kullanıldığında kuruluş hem stratejik hem operasyonel riskini kapsamlı biçimde ele alır. Model üç seviyede çalışır.
Stratejik Seviye (SWOT Odaklı)
- SWOT ile stratejik risk ve fırsatlar belirlenir.
- Kalite politikası ve hedefleri bu analizlere göre oluşturulur.
- Kaynaklar stratejik önceliklere göre tahsis edilir.
Operasyonel Seviye (FMEA Odaklı)
- SWOT'tan çıkan stratejik hedefler operasyonel seviyeye aktarılır.
- Kritik süreçler ve ürünler için FMEA çalışmaları yapılır.
- Detaylı risk değerlendirmeleri gerçekleştirilir.
Entegrasyon ve İzleme
- SWOT ve FMEA bulguları karşılaştırılır ve ilişkilendirilir.
- Performans göstergeleriyle etkinlik izlenir.
- Yönetim gözden geçirme toplantısında her iki analizin sonuçları birlikte değerlendirilir.
YGG'nin nasıl yürütüleceği için YGG toplantısı nasıl yapılır? rehberimize bakabilirsiniz.
Örnek Senaryo: XYZ İlaç Firması (Anonim ve Örnek Amaçlıdır)
SWOT bulguları:
- Güçlü yön: Güçlü Ar-Ge departmanı
- Zayıf yön: Üretim süreçlerinde varyasyon
- Fırsat: Yeni pazar gereksinimleri
- Tehdit: Artan regülasyonlar
FMEA uygulaması:
- SWOT'taki zayıf yöne odaklanılarak üretim süreçleri için kapsamlı bir PFMEA başlatılır.
- Kritik üretim parametreleri belirlenir ve RÖS değerleri hesaplanır.
- Yüksek RÖS'lü riskler için iyileştirme projeleri planlanır.
Entegre sonuç (senaryodaki hedef değerler):
- Üretim süreçlerindeki varyasyonun %30 azaltılması
- Regülasyon uyumluluğunun artması
- Yeni pazarlara giriş için gereken kalite standartlarının sağlanması
- Müşteri şikayetlerinde %25 düşüş
Başdenetçi Gözüyle: Risk Yönetiminde Yapılan 5 Kritik Hata
Yüzeysel analiz
Riskler yeterince derinlemesine incelenmez, belirtiler listelenir ama kök nedene inilmez.
Çözüm: 5 Neden analizi gibi kök neden tekniklerini kullanın.
Eylem takibinin yapılmaması
Riskler belirlenir ama gerekli eylemler uygulanmaz.
Çözüm: Açık sorumluluklar, zaman çizelgeleri ve izleme mekanizmaları oluşturun. İzleme için sürekli iyileştirme rehberimiz yol gösterebilir.
Statik yaklaşım
Risk değerlendirmeleri bir kez yapılır ve güncellenmez.
Çözüm: Periyodik gözden geçirin. İklim, teknoloji ve regülasyon gibi hızlı değişen alanlarda güncelleme sıklığını artırın.
Yalnızca negatif risklere odaklanma
Fırsatlar göz ardı edilir. Yeni sürümde bu hata daha görünür hale gelir, çünkü fırsatlar ayrı değerlendirilir.
Çözüm: Fırsatlar için ayrı değerlendirme kaydı tutun.
Aşırı karmaşıklık
Yöntemler gereğinden fazla ağırlaştırılır ve sistemi kimse kullanmaz.
Çözüm: Basit, anlaşılır ve uygulanabilir yöntemleri tercih edin.
Bunlara ek olarak, risk yönetimini üst yönetimden koparmayın. Risk temelli düşüncenin etkin uygulanması, üst yönetimin aktif desteğine bağlıdır. Kültür tarafı için kalite kültürü ve etik davranış denetim kanıtları yazımıza göz atın. İç denetimlerinizi güçlendirmek için de etkili bir ISO 9001 iç denetimi nasıl yapılır? rehberimiz yardımcı olacaktır. İş sağlığı ve güvenliği tarafında ise ISO 45001 risk değerlendirmesi ve tehlike belirleme metodolojisi yazımızı inceleyebilirsiniz. ISO 45001:2026 henüz DIS aşamasındadır, yayımlandığında geçiş gereklilikleri netleşecektir.
Sıkça Sorulan Sorular
Risk ve fırsat artık neden ayrı ele alınıyor?
FMEA yapmak zorunlu mu?
İklim değişikliği tüm kuruluşlar için zorunlu bir risk mi?
Yapay zeka ve siber güvenlik riskleri FMEA'ya nasıl girer?
SWOT ile FMEA arasındaki fark nedir?
Risk değerlendirmesi ne sıklıkla gözden geçirilmeli?
Vertacert ile Risk Yönetimi Yolculuğunuz
Bağımsız Gözle Risk Değerlendirmesi
Vertacert International olarak 2010'dan bu yana Almanya'dan, 2016'dan itibaren Türkiye'den bağımsız denetim ve belgelendirme hizmeti sunuyoruz. Tarafsızlık ilkemiz gereği risk analizlerinizi sizin yerinize yapmıyor, sisteminizi kurmuyoruz. Bunu siz yapıyorsunuz, biz bağımsız gözle değerlendiriyoruz. ISO 9001:2026 geçiş denetimi için bizimle iletişime geçebilirsiniz.
- ISO — iso.org (ISO 9001:2026 resmi duyuru, 16 Eylül 2026)
- ISO/TC 176 — committee.iso.org (Geçiş takvimi ve revizyon bilgileri)
- ISO 9001:2015/Amd 1:2024 — İklim değişikliği ek maddesi
- ANSI Blog — blog.ansi.org (ISO 14001:2026 değişiklikleri)
- AIAG & VDA FMEA El Kitabı (FMEA metodolojisi referansı)