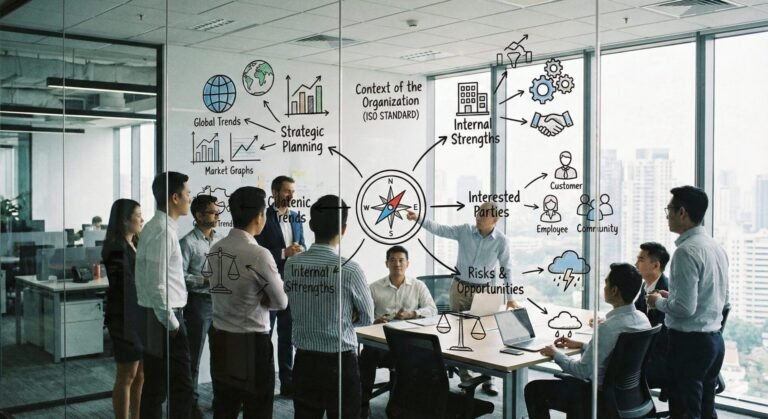
Eskiden ISO standartları denince akla üretim hattındaki kontroller, formlar ve talimatlar gelirdi. Yönetim sistemi, şirketin ticari stratejisinden bağımsız, kendi halinde çalışan bir mekanizma gibi görülürdü. Güncel ISO standartlarının ortak çatısı olan Yüksek Seviyeli Yapı (HLS), bu algıyı değiştirdi. Artık bir yönetim sisteminin ilk gereklilik maddesi, Madde 4: Kuruluşun Bağlamı'dır.
Bir işletme, içinde bulunduğu ekonomik, politik, çevresel ve sosyal gerçeklerden kopuk bir kalite, çevre veya iş sağlığı ve güvenliği sistemi kuramaz. Kurarsa sistem yapay kalır ve şirketi hedeflerine taşımaz. Denetim odasında bunu hemen fark ederiz: Dosyalar eksiksizdir ama sistemin içindeki kimse "Bu sistem bizim işimize ne katıyor?" sorusuna cevap veremez.
Bu rehberde bağlam analizini SWOT ve PESTLE teknikleriyle nasıl yapacağınızı, analizi risk yönetimine nasıl bağlayacağınızı ve başdenetçilerin denetimde hangi kanıtlara baktığını anlatıyoruz. Bağlam analizi, kalite, çevre ve iş sağlığı ve güvenliği sistemlerinin ortak başlangıç noktasıdır. Bu ortak yapının teknik ayrıntıları için ISO standartlarının ortak dili: HLS ve Annex SL nedir? yazımıza göz atabilirsiniz.
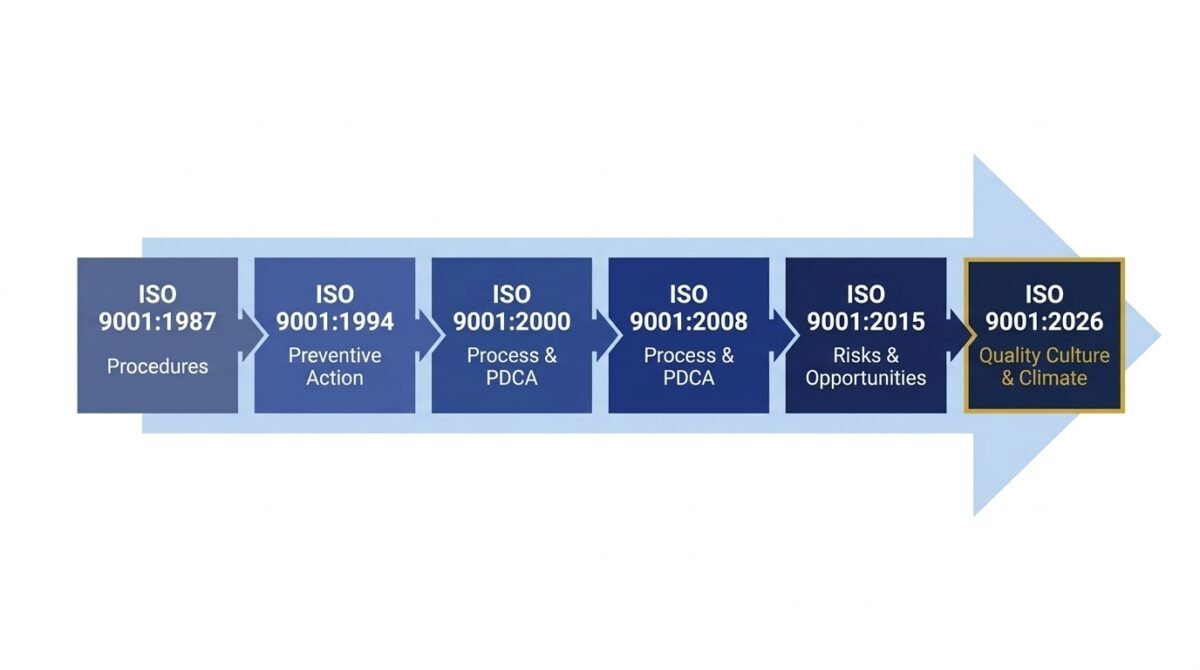
Konu 2026'da daha da güncel hale geldi. ISO 14001:2026, 15 Nisan 2026'da yayımlandı. İklim ve yaşam döngüsü vurgusu güçlendi, planlamaya yeni bir 6.3 değişiklik planlama maddesi eklendi. ISO 9001:2026 ise 16 Eylül 2026'da yayımlandı. Kalite kültürü, etik davranış, risk ve fırsatın ayrı ele alınması ve yeni Annex A gibi başlıklar getirdi. ISO 45001:2026 ise DIS aşamasındadır. Ayrıntılar için ISO 9001:2026 revizyonu ve ISO 14001:2026 revizyonu rehberlerimize bakabilirsiniz.
Madde 4.1: İç ve Dış Hususları Anlamak
Standart "hususlar" (issues) kelimesini kullanır. Bu, sorunları değil, sistemin sonuçlarını olumlu ya da olumsuz etkileyebilecek her koşulu kapsar. Ayrım basittir: Etkileyebildiğiniz şeyler iç, yalnızca bakıp pozisyon alabildikleriniz dış hususlardır.
İç Hususlar (Kontrolünüzde Olanlar)
İç hususlar, kuruluşunuzun kendi bünyesindeki güçlü ve zayıf yönlerdir. Yönetim sisteminizin performansını doğrudan etkilerler.
- Kurum kültürü: Çalışanlar yeniliğe açık mı, değişime dirençli mi? Hata bildirmek güvenli mi? ISO 9001:2026 ile kalite kültürü ve etik davranış doğrudan üst yönetimin sorumluluğuna girdi. Kültürün denetimde nasıl kanıtlandığını kalite kültürü ve etik davranış denetim kanıtları yazımızda ele aldık.
- Kaynaklar: Finansal durum, makine parkuru ve teknolojik altyapı yeterli mi?
- Yetkinlik: Personelin bilgi ve beceri düzeyi hedefleri tutturmak için yeterli mi?
- Yönetim yapısı: Karar alma mekanizmaları hızlı mı, bürokratik mi?
Dış Hususlar (Kontrolünüzde Olmayanlar)
Dış hususlar, işletmenizin dışında gelişen ama sizi doğrudan etkileyen faktörlerdir. Bunları değiştiremezsiniz, ancak onlara karşı pozisyon alabilirsiniz.
- Yasal mevzuat: Yeni çevre düzenlemeleri veya iş sağlığı ve güvenliği yönetmelikleri.
- Pazar koşulları: Rekabet durumu, müşteri alışkanlıklarının değişmesi.
- Teknoloji: Sektörü tehdit eden yeni üretim teknolojileri veya dijitalleşme.
- Ekonomik durum: Döviz kurları, enflasyon, hammadde fiyatları.
- İklim ve çevresel koşullar: ISO 14001:2026 ile bu başlık bağlam analizinde daha görünür hale geldi. İklimle ilgili hususların ve ilgili tarafların iklimle ilgili beklentilerinin ele alınması beklenir.
Stratejik Analiz Araçları: SWOT ve PESTLE Kullanımı
Standart "Şu yöntemi kullanın" demez. Ancak sahada, bağlam analizi için en yaygın ve en işe yarar iki aracın SWOT ve PESTLE olduğunu görüyoruz. İkisini birlikte kullanmanızı öneririz. SWOT bütünü gösterir, PESTLE dış dünyayı eksiksiz taramanızı sağlar.
SWOT Analizi ile İç ve Dış Bakış
SWOT, işletmenizin fotoğrafını çeken en temel strateji aracıdır. İç hususlar güçlü ve zayıf yönlere, dış hususlar fırsat ve tehditlere denk gelir.
| Kategori | Tanım | Örnek |
|---|---|---|
| S (Strengths) — Güçlü Yönler | İçsel ve olumlu özellikler. | "Güçlü bir Ar-Ge ekibimiz var." / "Kendi arıtma tesisimize sahibiz." |
| W (Weaknesses) — Zayıf Yönler | İçsel ve olumsuz özellikler, yani gelişime açık alanlar. | "Personel devir hızımız yüksek." / "Dokümantasyon sistemimiz manuel ve yavaş." |
| O (Opportunities) — Fırsatlar | Dışsal ve olumlu potansiyeller. | "Rakiplerimiz çevre belgesi alamadı, bu bizim için pazar fırsatı." / "Devlet iş sağlığı ve güvenliği yatırımlarına teşvik veriyor." |
| T (Threats) — Tehditler | Dışsal ve olumsuz riskler. | "Hammadde fiyatlarında sert artış bekleniyor." / "Yeni çıkan düzenleme ile emisyon limitleri düşürüldü." |
PESTLE Analizi ile Çevresel Tarama
SWOT yaparken fırsat ve tehditleri gözden kaçırmamak için PESTLE bir kontrol listesi gibi çalışır. Dış dünyayı altı boyutta taramanızı sağlar.
- P (Political) — Politik: Siyasi istikrar, vergi politikaları, dış ticaret anlaşmaları.
- E (Economic) — Ekonomik: Enflasyon, faiz oranları, işsizlik, döviz kurları. Örneğin döviz artışı, ithal hammadde kullanan bir üretici için büyük risktir.
- S (Social) — Sosyal: Nüfus yapısı, yaşam tarzı değişiklikleri, tüketici bilinci. Örneğin tüketicilerin sürdürülebilir ürün talep etmesi, çevre yönetimi açısından bir fırsattır.
- T (Technological) — Teknolojik: Otomasyon, yapay zeka, yeni üretim teknikleri.
- L (Legal) — Yasal: İş kanunu, çevre mevzuatı, tüketici hakları, KVKK. İş sağlığı ve güvenliği ile bilgi güvenliği için kritiktir.
- E (Environmental) — Çevresel: İklim değişikliği, doğal afet riskleri, karbon ayak izi baskısı.
Madde 4.2: İlgili Tarafların Beklentileri (Paydaş Analizi)
İşletmeniz boşlukta faaliyet göstermez. Tipik ilgili taraflar ve beklentileri şöyledir:
- Müşteriler: Kaliteli ürün, zamanında teslimat, uygun fiyat. Kalite yönetimi açısından belirleyicidir.
- Çalışanlar: Güvenli iş ortamı, adil ücret, saygı. İş sağlığı ve güvenliği açısından belirleyicidir.
- Devlet ve yasa koyucu: Vergi, yasal uyum, beyanların doğruluğu.
- Tedarikçiler: Düzenli ödeme, net siparişler, uzun vadeli iş birliği.
- Yerel halk ve toplum: Çevrenin kirletilmemesi, gürültünün sınırlandırılması. Çevre yönetimi açısından belirleyicidir.
- Hissedarlar ve ortaklar: Kârlılık ve sürdürülebilir büyüme.
Bağlamdan Riske Geçiş: Madde 4 ve Madde 6 Entegrasyonu
Yaptığınız SWOT ve PESTLE analizleri yalnızca dosyada mı duracak? Hayır. Standartların mantığı şudur: Bağlamda saptadığınız husus, planlamada ele alınacak bir risk ya da fırsata dönüşür, operasyonda da bir aksiyona bağlanır.
Analiz (Madde 4, SWOT): "Zayıf yönümüz: Kritik makinelerimizin yedek parçası stokta yok."
Bağlantı (Madde 6, risk): "Risk: Makine arızalanırsa üretimin durması ve müşteriye terminin gecikmesi."
Aksiyon (Madde 8, operasyon): "Çözüm: Kritik yedek parça listesinin oluşturulması, minimum stok seviyesinin belirlenmesi ve satın alma planına bağlanması."
Stratejik analiz, operasyonel bir eyleme dönüştü. İşleyen bir yönetim sistemi budur.
2026 güncellemeleri bu köprüyü daha da önemli kılıyor:
- ISO 9001:2026'da risk ve fırsat ayrımı belirginleşti. Bağlam analizinizde saptadığınız hususlar için riskleri ve fırsatları ayrı ayrı ele almanız beklenir. Her tehdit için bir risk, her fırsat için bir değerlendirme kaydı arıyoruz.
- ISO 14001:2026'da yeni 6.3 değişiklik planlama maddesi, bağlamdaki değişikliklerin (yeni bir düzenleme, iklimle ilgili bir baskı, ürün yaşam döngüsünü etkileyen bir karar) planlı biçimde yönetilmesini bekler. Madde 4'ü izlemek, bu yüzden bir defalık değil sürekli bir iştir.
- ISO 45001:2026 hâlâ DIS aşamasındadır. Yayımlandığında geçiş gereklilikleri netleşecektir. Bağlam analizinizi şimdiden güncel tutmak, geçişi kolaylaştırır.
Bağlam verilerinden risk değerlendirmesinin teknik olarak nasıl yapılacağı için ISO 9001 risk temelli düşünce rehberimize ve iş sağlığı ve güvenliği tarafında risk değerlendirmesi ve tehlike belirleme metodolojisi yazımıza bakabilirsiniz.
Belgelendirme Denetiminde Başdenetçiler Hangi Kanıtları Arar?
SWOT / PESTLE Analiz Raporu
- Üst yönetimin katılımıyla hazırlanmış olmalı. Yalnızca kalite birimi hazırlamışsa bunu sorgularız.
- Güncel olmalı. Tarihi, kimin hazırladığını ve en son ne zaman gözden geçirildiğini görmek isteriz.
- Kuruluşun kendi sektörüne özgü olmalı. Başka bir şirketten kopyalanmış genel ifadeler dikkat çeker.
İlgili Taraflar Listesi
- Her tarafın beklentisi yazılmış olmalı.
- Hangi beklentilerin yasal zorunluluk, hangilerinin gönüllü taahhüt olduğu ayrılmış olmalı.
- Beklentiler için alınan aksiyon veya izleme yöntemi gösterilebilmeli.
Risk Matrisi ile Bağlantı
- SWOT'taki zayıf yönlerin ve tehditlerin risk analizi tablosuna taşındığı izlenebilir olmalı.
- Fırsatlar için değerlendirme kaydı bulunmalı. ISO 9001:2026 ile risk ve fırsat ayrımı bu noktada sorgulanır.
- Riskler için planlanan aksiyonlar ve sonuçları takip edilebilmeli.
Yönetimin Gözden Geçirmesi (YGG) Girdisi
- Bağlamdaki değişikliklerin (yeni bir düzenleme, ekonomik şok, pazar değişimi) YGG toplantısında konuşulduğunu gösteren tutanaklar olmalı.
- Toplantıdan çıkan kararların uygulandığı görülebilmeli.
YGG toplantısında bağlamın nasıl ele alınacağı için yönetimin gözden geçirmesi (YGG) toplantısı nasıl yapılır? rehberimize göz atın.
Denetim sırasında kanıtları tek tek değil, birbirine bağlı olarak sorgularız. Analizde "yedek parça stoğu zayıf yönümüz" yazıyorsa, risk matrisinde karşılığını, satın alma kayıtlarında aksiyonu ve YGG tutanağında izlemeyi ararız. Zincir kopuyorsa, bulgunun kaynağı genellikle burasıdır.
Sıkça Sorulan Sorular
Bağlam analizi her yönetim sistemi için ayrı mı yapılmalı?
SWOT ve PESTLE kullanmak zorunlu mu?
Bağlam analizi ne sıklıkla güncellenmeli?
İlgili taraf sayısı kaç olmalı?
Bağlam analizi sonuçları nereye yazılır?
2026 sürümleri bağlam analizini değiştiriyor mu?
Vertacert ile Stratejik Yönetim Sisteminizi Belgelendirin
Bağımsız Gözle Değerlendirme
Vertacert International olarak 2010'dan bu yana Almanya'dan, 2016'dan itibaren Türkiye'den bağımsız denetim ve belgelendirme hizmeti sunuyoruz. Denetimlerimizde yalnızca evrağa bakmıyoruz. Stratejik yönünüz ile kalite, çevre ve iş sağlığı ve güvenliği sistemlerinizin uyumunu bağımsız gözle değerlendiriyoruz. Tarafsızlık ilkemiz gereği sisteminizi biz kurmuyoruz. Sistemi siz kuruyorsunuz, biz denetliyoruz.
- ISO — committee.iso.org (ISO 9001:2026 resmi duyuru, 16 Eylül 2026)
- ANSI Blog — blog.ansi.org (ISO 14001:2026 değişiklikleri ve yeni 6.3 maddesi)
- Bureau Veritas (ISO 14001:2026 resmi yayım, 15 Nisan 2026)
- Nemko (ISO 45001:2026 DIS aşaması durumu)
- ISO/TC 176 (Geçiş takvimi ve revizyon bilgileri)