Sürekli İyileştirme: ISO 9001 Sisteminin Kalbi
ISO 9001 Kalite Yönetim Sistemi'nin (KYS) en temel prensibi, sisteminizin asla durağan olmaması gerektiğidir. Eğer sisteminiz yerinde sayıyorsa, pazar koşulları ve müşteri beklentileri değiştiği için aslında geriye gidiyorsunuz demektir.
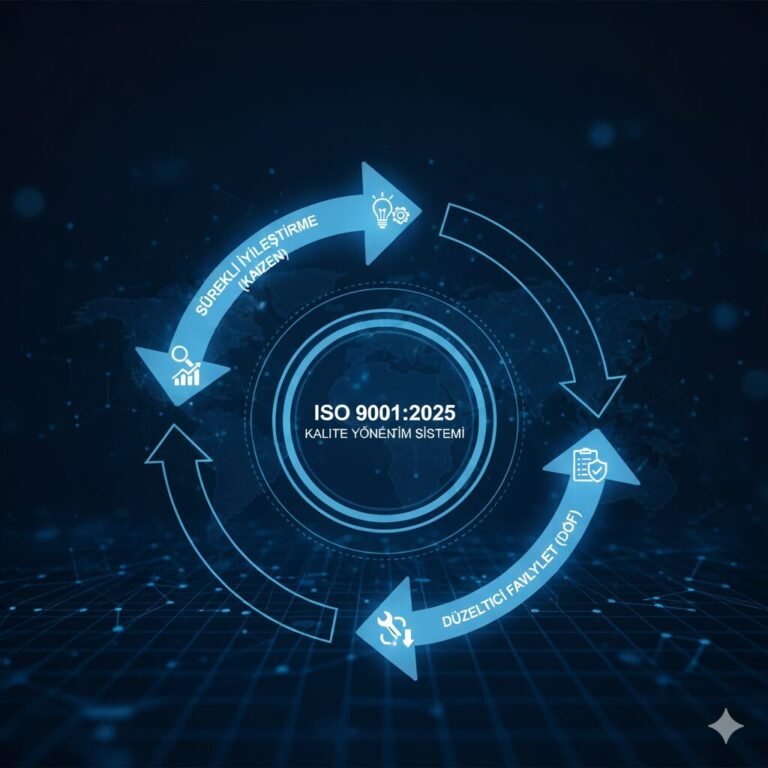
ISO 9001:2026 standardının Madde 10'u, bir kuruluşun KYS'sini sürekli iyileştirmesini zorunlu kılar. Bu iyileştirme kültürü, PUKÖ (Planla-Uygula-Kontrol Et-Önlem Al) döngüsünün "Önlem Al" ve "Planla" adımlarını bir araya getirir. İyileştirmenin en somut ve resmi aracı ise Düzeltici Faaliyetler (DÖF) yönetimidir.
Düzeltici faaliyet yönetimi, hatalar ortaya çıktığında sadece "hızlı bir yara bandı" yapıştırmak değil, hatanın kök nedenini ortadan kaldırarak tekrar etmesini önlemektir.
2026 revizyonunda Madde 10'un yeni yapısı: 2026 sürümünde, 2015'teki Madde 10.1 (Uygunsuzluk ve Düzeltici Faaliyet) ile Madde 10.3 (Sürekli İyileştirme) tek bir madde altında (10.1 Sürekli İyileştirme) birleştirildi. Bu değişiklik, sürekli iyileştirme ile düzeltici faaliyetler arasındaki bağı güçlendirmeyi amaçlıyor. Uygulamada, DÖF süreciniz bu yeni yapıya uygun olarak gözden geçirilmelidir.
ISO 9001:2026, sürekli iyileştirmenin yalnızca düzeltici faaliyetlerle sınırlı kalmaması gerektiğini vurgular. Kuruluşunuzun iyileştirme süreci; inovasyonu, atılım iyileştirmelerini ve süreç performansını artırmaya yönelik proaktif çalışmaları da kapsamalıdır. Bu bakış açısı, standardın "iyileştirme" prensibini daha geniş bir perspektife taşır.
İlgili rehber: Sürekli İyileştirme kültürü, ISO 9001'in 7 Temel Prensibinden biridir. Standardın tüm maddelerini ve felsefesini görmek için ISO 9001 Kalite Yönetim Sistemi Belgelendirme ana rehberimizi ziyaret edin.
Düzeltici Faaliyet (DÖF) Yönetimi: Adım Adım Süreç
ISO 9001'e göre bir uygunsuzluk (hata, müşteri şikayeti, denetim bulgusu, ürün reddi vb.) tespit edildiğinde, kuruluşunuzun izlemesi gereken resmi Düzeltici Faaliyet süreci şöyledir:
Uygunsuzluğun Tespiti ve Düzeltme (Reaktif Müdahale)
Amaç: Ortaya çıkan zararı anında durdurmak.
Eylem: Hatanın neden olduğu hasar (örneğin, hatalı ürünler, memnuniyetsiz müşteri) için anında bir düzeltme (correction) yapılır. Bu, DÖF'ün kendisi değil, hatanın acil bir şekilde kontrol altına alınmasıdır.
Kök Neden Analizi (The "Neden" Sorusu)
Amaç: Hatanın kaynağını bulmak ve tekrar etmesini kalıcı olarak engellemek.
Eylem: Neden-sonuç zincirini takip eden bir teknik kullanılmalıdır.
En popüler teknik: "5 Neden Tekniği"
- Neden oldu? (Cevap alınır)
- O neden, neden oldu? (Cevap alınır)
- … Bu soru, genellikle 5 kez (bazen 3, bazen 7) sorulduğunda, hatanın yüzeydeki etkisinden çok, temel bir sistem açığına (kök nedene) ulaştırır.
Başdenetçi ipucu: Kök neden asla "İnsan hatası" veya "Dikkatsizlik" olamaz. Kök neden her zaman "Eğitimin yetersizliği", "Prosedürün eksikliği" veya "Ekipman yetersizliği" gibi sistemsel bir eksiklik olmalıdır.
Düzeltici Faaliyetin Planlanması ve Uygulanması
Amaç: Kök nedeni kalıcı olarak ortadan kaldırmak.
Eylem: Kök nedene yönelik bir DÖF planı hazırlanır. Bu planın bir sorumlusu, bir tamamlanma tarihi ve beklenen bir sonucu olmalıdır. Örneğin: Kök neden "Çalışanın prosedürü bilmemesi" ise, DÖF "Söz konusu prosedürün tüm çalışanlara yeniden eğitimi ve yeterlilik testi" olabilir.
Etkinlik Kontrolü ve Belgeleme
Amaç: DÖF'ün gerçekten işe yarayıp yaramadığını doğrulamak.
Eylem: Uygulanan DÖF'ün üzerinden belirli bir süre geçtikten sonra (örn. 3 ay), aynı hatanın tekrarlanmadığı kontrol edilir. Eğer hata tekrarlanmışsa, DÖF etkin olmamıştır ve süreç Adım 2'den (yeni kök neden analizi) tekrar başlar. Tüm bu süreçler detaylıca kayıt altına alınır.
2026 revizyonunda DÖF sürecinde bir değişiklik var mı?
Hayır, ISO 9001:2026'da DÖF sürecinin temel adımları (uygunsuzluğun tespiti, kök neden analizi, faaliyetin planlanması, etkinlik kontrolü) özünde aynı kalmıştır. Standart, belirli bir kök neden analizi yöntemini (5 Neden, Balık Kılçığı vb.) zorunlu tutmaz. Ancak 2026 revizyonu, iyileştirme sürecinin inovasyon ve fırsatları da kapsayacak şekilde genişletilmesini teşvik eder.
Sürekli İyileştirme Kaynakları: Nereden Besleniriz?
Düzeltici faaliyetler (DÖF), genellikle reaktif bir araçtır (hata olduktan sonra kullanılır). Ancak ISO 9001, proaktif iyileştirmeyi de ister. KYS'niz, iyileştirme verilerini birçok farklı kaynaktan toplamalıdır:
| İyileştirme Kaynağı | Türü | Örnek Veri |
|---|---|---|
| Müşteri Geri Bildirimleri | Reaktif / Proaktif | Şikayetler (hemen DÖF başlatır), Memnuniyet Anketleri (gelecek planlaması için veri sağlar). |
| İç Denetim Sonuçları | Proaktif | Denetimlerde tespit edilen uygunsuzluklar ve gözlemler. |
| Yönetimin Gözden Geçirmesi (YGG) | Proaktif | Yönetim ekibinin hedeflere ulaşmadaki başarıyı değerlendirmesi ve iyileştirme kararları alması. |
| Risk Analizleri | Proaktif | Olası risklerin gerçekleşmeden önce, sistemin gözden geçirilerek önleyici aksiyonlar alınması. |
| Süreç Performans Verileri | Proaktif | KPI'ların (Anahtar Performans Göstergeleri) hedeflerin altında kalması. |
| İklim Değişikliği ve Bağlam | Proaktif | İklimle ilgili risk ve fırsatlar; enerji verimliliği projeleri, karbon ayak izi azaltma çalışmaları. |
Yeni bir iyileştirme kaynağı: İklim değişikliği. ISO 9001:2026, kuruluşun bağlamını değerlendirirken iklim değişikliğini de dikkate almasını bekler. Bu nedenle, iklimle ilgili riskler ve fırsatlar da sürekli iyileştirme sürecinize girdi sağlayabilir. Örneğin, enerji verimliliği projeleri veya karbon ayak izini azaltmaya yönelik çalışmalar, KYS'nizin iyileştirme hedefleriyle ilişkilendirilebilir.
İlgili rehber: İç denetimlerinizi etkin bir şekilde yaparak DÖF'lerinize sağlıklı girdi sağlamak için Etkili Bir ISO 9001 İç Denetimi Nasıl Yapılır? rehberimizden faydalanabilirsiniz.
Vertacert'ten İpuçları: Etkinlik Kontrolü Neden Önemli?
Başdenetçiler olarak, denetimlerde en çok karşılaştığımız uygunsuzluklardan biri, "DÖF'ün uygulanmış olması" değil, "DÖF'ün etkinliğinin kontrol edilmemiş olmasıdır."
Sadece Uygulamayın, Doğrulayın
Bir uygunsuzluk kaydında sadece "Eğitim verildi" yazıyorsa, bu yeterli değildir. Kanıt, "Eğitimin ardından yapılan yeterlilik testinde, katılımcıların %95 başarı gösterdiği belgelenmiştir" şeklinde olmalıdır.
Kanıtın Yaşı
DÖF uygulandıktan hemen sonra kontrol edilmez. Uygulama tarihinden itibaren yeterli zaman (örneğin 3-6 ay) geçtikten sonra, aynı hatanın tekrarlanmadığına dair kayıtların toplanması gerekir.
Sürekli İyileştirme, ISO 9001'in kalıcı başarısının tek garantisidir.
KYS Süreçlerinizi Uzman Gözüyle Değerlendirelim
ISO 9001:2026 geçiş sürecinde DÖF yapınızı, iç denetimlerinizi ve sürekli iyileştirme mekanizmalarınızı bağımsız bir gözle değerlendiriyoruz.
- ISO 9001:2026 Kalite yönetim sistemleri: Gereklilikler
- ISO 9000 Kalite yönetim sistemleri: Temel esaslar ve sözlük
- ISO 9001:2015'ten ISO 9001:2026'ya geçiş rehberi