İÇİNDEKİLER
1. Başvuru Evrakları ile Denetim Kayıtları Arasındaki Fark
ISO 9001 belgelendirme yolculuğuna başlarken "gerekli evraklar" terimi genellikle iki farklı aşama için karıştırılır. Bu rehber, Vertacert uzmanlığıyla iki aşama arasındaki net farkı ortaya koymak ve her ikisi için de eksiksiz bir kontrol listesi sunmak amacıyla hazırlanmıştır.
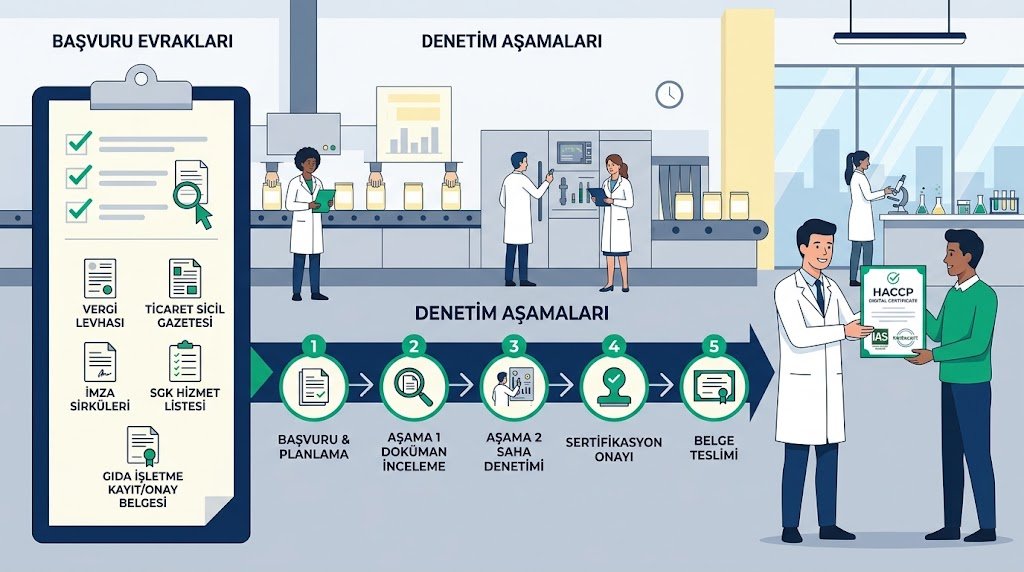
Aşama 1 — İdari Başvuru Evrakları
Bir belgelendirme kuruluşundan teklif alabilmeniz ve resmi başvurunuzu yapabilmeniz için gereken yasal/idari dokümanlardır. Örn: Vergi Levhası, Faaliyet Belgesi. İşletmenizin yasal kimliğini ve büyüklüğünü tanımlarlar.
Aşama 2 — KYS Denetim Kayıtları
Sisteminizi kurduktan sonra denetçiye sunduğunuz teknik/sistem dokümanlarıdır. Örn: Prosedürler, Risk Analizleri, İç Denetim Raporları, YGG Tutanakları. Sisteminizi "işlettiğinizin" kanıtıdırlar.
Bu makale neye odaklanıyor? Belgelendirme sürecinde elinizin altında olması gereken evraklara ve kayıtlara odaklanmaktadır. ISO 9001 sisteminin nasıl kurulduğunu, 10 maddelik yapısını ve risk temelli düşüncenin felsefesini öğrenmek için ISO 9001 Kalite Yönetim Sistemi Belgelendirme Ana Rehberimizi ziyaret edin.
2. Aşama 1: Başvuru ve Teklif İçin Gerekli İdari Evraklar
ISO 9001 belgelendirme süreci, teknik denetim başlamadan önce resmi bir "Başvuru" ve "Tekliflendirme" aşamasıyla başlar. Vertacert ve diğer tüm belgelendirme kuruluşları, size doğru denetim süresini (adam/gün) ve adil bir fiyat teklifi verebilmek için kuruluşunuzun yasal kimliğini ve kapsamını net olarak görmek zorundadır.
Bu aşamada istenen evraklar henüz Kalite Yönetim Sisteminizin içeriği (prosedürler, politikalar) ile ilgili değildir. Bu evraklar tamamen işletmenizin yasal çerçevesini ve büyüklüğünü belirlemeye yöneliktir.
Güncel Vergi Levhası
Kuruluşunuzun yasal kimliğini, unvanını ve vergi mükellefiyetinin aktif olduğunu doğrulamak için.
Ticaret Sicil Gazetesi
Kuruluşunuzun resmi unvanını, adresini ve faaliyet alanını (NACE Kodu) gösteren kayıttır. Denetim kapsamınız bu NACE koduna göre belirlenir.
Faaliyet Belgesi (Oda Kaydı)
Bağlı bulunduğunuz Ticaret Odası veya Sanayi Odası'ndan alınan güncel faaliyet belgesi. Kuruluşun faal olduğunu kanıtlar.
İmza Sirküleri / Yetki Belgesi
Belgelendirme sözleşmesini imzalayacak kişinin, şirketi yasal olarak temsil etme yetkisine sahip olduğunu doğrulamak için.
Güncel Çalışan Sayısı (SGK Hizmet Listesi)
Fiyatlandırma için en kritik evrak budur. Uluslararası belgelendirme kurallarına göre denetim süresi (adam/gün) doğrudan KYS kapsamındaki çalışan sayısına göre hesaplanır.
Bu idari evraklar teklifinizi onayladıktan ve sözleşme süreci tamamlandıktan sonra, denetçi denetime geldiğinde ise aşağıdaki "Aşama 2" dokümanlarını, yani sisteminizin kanıtlarını görmek isteyecektir.
3. Aşama 2: Denetim Günü Gerekli Olan KYS Dokümanları ve Kanıt Kayıtları
Resmi başvurunuzu yaptınız (Aşama 1) ve sisteminizi kurdunuz. Şimdi, denetçinin sisteminizin ISO 9001:2026 standardına uygun çalıştığını doğrulamak için görmek isteyeceği "objektif kanıtları" hazırlama zamanı.
Bu dokümanları iki ana grupta inceleyebiliriz: Sisteminizi Tanımlayanlar (kurallarınız) ve Sisteminizi İşlettiğinizi Kanıtlayanlar (kayıtlarınız).
3.1. Zorunlu Sistem Dokümanları
Bu grup, ISO 9001:2026 standardının Madde 7.5 (Dokümante Edilmiş Bilgi) kapsamında kuruluşunuzun mutlaka oluşturması ve muhafaza etmesi gereken temel sistem dokümanlarıdır. Bunlar sisteminizin anayasasıdır ve denetçi bunları görmek isteyecektir.
- 1. KYS Kapsamı (Madde 4.3): Kalite Yönetim Sisteminizin sınırlarını net bir şekilde tanımlayan doküman. Örn: "X A.Ş.'nin İstanbul lokasyonundaki üretim ve satış faaliyetleri..." — Evrak: Kapsam Dokümanı veya Kalite El Kitabı Bölüm 1.
- 2. Kalite Politikası (Madde 5.2): Üst yönetimin kaliteye, müşteri memnuniyetine ve sürekli iyileştirmeye olan taahhüdünü belirten, imzalı ve tüm çalışanlara duyurulmuş resmi politika metni. Evrak: Kalite Politikası.
- 3. Kalite Hedefleri (Madde 6.2): Ölçülebilir (SMART) kalite hedeflerinizi (örn: "Müşteri şikayetlerini %10 azaltmak") ve bu hedeflere ulaşmak için yaptığınız planlamayı gösteren doküman. Evrak: Kalite Hedefleri ve Eylem Planı.
- 4. Süreçlerin Tanımlanması (Madde 4.4): Süreçlerinizi (girdileri, çıktıları, sorumluları, riskleri) tanımlayan dokümanlar. Evrak: Prosedürler, Süreç Akış Şemaları, Görev Tanımları, İş Talimatları. Hepsini tutmak şart değildir; risk seviyenize ve operasyonunuzun karmaşıklığına bağlıdır.
- 5. Risk ve Fırsat Değerlendirme Metodolojisi (Madde 6.1): Risk ve fırsatları nasıl belirlediğinizi, nasıl puanladığınızı (örn: 5x5 Matris, FMEA) ve hangi aksiyonları alacağınızı tanımlayan prosedür. Evrak: Risk ve Fırsat Değerlendirme Prosedürü.
→ 2026 güncellemesi: Madde 5.1.1 kapsamında kalite kültürü ve etik davranış, Madde 4.1 kapsamında iklim değişikliği değerlendirmesi de sistem dokümanlarınıza yansıtılmalıdır. Detaylar için Kalite Kültürü ve Etik Davranış Denetim Kanıtları rehberimizi inceleyin.
İlgili rehber: Hangi prosedürlerin zorunlu olduğunu ve gereksiz bürokrasiyi nasıl önleyeceğinizi öğrenmek için ISO 9001 Dokümantasyon Rehberi: Zorunlu Dokümanlar Nelerdir? başlıklı yazımızı inceleyin.
3.2. Zorunlu Kanıt Kayıtları — Denetçinin Görmek İsteyeceği Asıl Evraklar
Bu grup, sisteminizi sadece kurmadığınızı, aynı zamanda "işlettiğinizi", "ölçtüğünüzü" ve "iyileştirdiğinizi" kanıtlayan kayıtlardır. Denetimin büyük bir kısmı bu kayıtları inceleyerek geçer. Bunlar "muhafaza edilen" değil, "tutulan" dokümante edilmiş bilgilerdir.
Liderlik ve Planlama (Madde 5, 6, 9)
1. Yönetimin Gözden Geçirmesi (YGG) Tutanakları: Denetçinin görmek isteyeceği en önemli liderlik kanıtıdır. Üst yönetimin sistemi (hedefler, şikayetler, iç denetim sonuçları, riskler) gözden geçirdiği toplantının katılım listesi, gündemi ve alınan kararları. Yılda en az bir kez zorunludur.
2. Risk ve Fırsat Değerlendirme Raporu: Kuruluşunuzun bağlamını (SWOT/PESTLE) ve süreç risklerini (FMEA vb.) analiz ettiğinizi, önceliklendirdiğinizi ve eylem planı oluşturduğunuzu gösteren ana risk analizi evrağı. Yaşayan bir doküman olmalı ve değişim olduğunda güncellenmelidir.
Destek (Madde 7)
3. Yetkinlik Matrisi ve Eğitim Kayıtları: Çalışanların görevlerini yapmak için hangi yetkinliklere (eğitim, tecrübe) sahip olduğunu gösteren tablo. Ayrıca bu yetkinlikleri sağlamak için verilen eğitimlere dair katılım formları, sertifikalar.
4. Kalibrasyon ve Bakım Kayıtları: Ürün/hizmet kalitesini etkileyen ölçüm cihazlarınızın (kumpas, terazi, manometre) kalibrasyon sertifikaları ve kritik makinelerin periyodik bakım formları.
Operasyon (Madde 8)
5. Müşteri Şartlarının Gözden Geçirilmesi: Müşteriden gelen siparişin/ talebin/sözleşmenin teslimat öncesinde incelendiğini kanıtlayan imzalı formlar, onaylanmış e-postalar veya ERP/CRM kayıtları.
6. Tedarikçi Değerlendirme Kayıtları: Kritik tedarikçilerinizi hangi kriterlere göre seçtiğinizi ve performanslarını nasıl izlediğinizi gösteren "Tedarikçi Değerlendirme Formları".
7. Tasarım ve Geliştirme Kayıtları: Eğer ürün/hizmet tasarımı yapıyorsanız (her firma yapmak zorunda değil), tasarım girdileri, çıktıları, gözden geçirme ve doğrulama tutanakları.
8. Üretim/Hizmet Sunum Kayıtları: Ürünün hangi adımlardan geçtiğini, kimin kontrol ettiğini gösteren (izlenebilirlik sağlayan) "Üretim Takip Formları", "Parti Kayıtları", "Kalite Kontrol Raporları".
9. Müşteri Malı Kayıtları: Müşteriye ait bir mülkü (kalıp, malzeme, veri) kullanıyorsanız, bu mülkü koruduğunuza dair kayıtlar.
10. Uygun Olmayan Çıktı Kayıtları: Hatalı bir ürün veya hizmet tespit edildiğinde, müşteriye gitmesini nasıl engellediğinizi ve bu hatayla ilgili ne karar (hurda, tamir, yeniden işleme) aldığınızı gösteren kayıtlar.
Performans ve İyileştirme (Madde 9, 10)
11. İç Denetim Raporları: Belgelendirme denetiminden önce sisteminizi kendinizin denetlediğini gösteren "Yıllık İç Denetim Planı", "İç Denetim Soru Listeleri" ve en önemlisi "İç Denetim Raporu".
12. Müşteri Memnuniyeti Analizleri: Müşteri memnuniyetini (anket, şikayet oranı, geri bildirim, övgü) ölçtüğünüzü ve sonuçları analiz ettiğinizi gösteren raporlar.
13. Düzeltici Faaliyet (DÖF) Kayıtları: Bir hata/şikayet/iç denetim bulgusu olduğunda, kök nedeni bulduğunuzu (5 Neden Analizi vb.), kalıcı bir eylem planı oluşturduğunuzu ve etkinliğini doğruladığınızı gösteren kayıtlar.
İlgili rehberler:
- Etkili bir iç denetimin nasıl yapılacağını öğrenmek için: Etkili Bir ISO 9001 İç Denetimi Nasıl Yapılır?
- DÖF süreci ve Kaizen felsefesi için: Sürekli İyileştirme ve DÖF Nasıl Yönetilir?
4. ISO 9001:2026 ile Evrak Listesinde Neler Değişti?
ISO 9001:2026, 16 Eylül 2026'da yayımlandı ve 2015 sürümünün yerini aldı. Evrak listesi büyük ölçüde aynı kalsa da üç yeni alan eklendi:
Kalite Kültürü ve Etik Davranış Kanıtları
Madde 5.1.1 kapsamında üst yönetimin kalite kültürü ve etik davranışa liderlik ettiğini gösteren kanıtlar (karar kayıtları, kültür ölçümü sonuçları, YGG tutanakları) istenir. Poster ve beyan tek başına kanıt sayılmaz.
İklim Değişikliği Değerlendirmesi
Madde 4.1 ve 4.2 kapsamında iklim değişikliğinin kuruluşunuz için ilgili bir konu olup olmadığının değerlendirildiğini gösteren kayıtlar istenir. İlgisiz olduğuna karar verirseniz bu kararın dayanağı da yazılmalı.
Risk ve Fırsat Ayrımı
Madde 6.1.2 (riskler) ve 6.1.3 (fırsatlar) alt maddeleri ayrıldı. Risk kayıtlarınızda ve planlama dokümanlarınızda bu iki başlığı ayrı ayrı ele aldığınızı göstermeniz beklenir.
Ek bilgi: ISO 9001:2026 değişikliklerinin tamamı ve geçiş takvimi için ISO 9001:2026 Revizyonu Rehberi sayfamızı inceleyin.
5. Başdenetçi İpucu: Evrakların Ötesi — Sistemin Sahada Yaşaması
Yukarıdaki kontrol listesi, ISO 9001 denetimine hazırlanmak için elinizin altında olması gereken tüm başvuru evraklarını ve kanıt kayıtlarını kapsamaktadır. Bu dokümanların eksiksiz olması, belgelendirme sürecinizin ilk adımını başarıyla geçmenizi sağlar.
Ancak Vertacert olarak bir başdenetçinin gözünden size verebileceğimiz en önemli ipucu şudur:
ISO 9001, klasörlerde saklanan prosedürler değil; koridorlarda yaşanan bir kültürdür.
Denetim sırasında bizim için kritik olan, sadece bu evrakların "var olup olmadığı" değildir. Bizim için asıl önemli olan, bu evraklarda yazanla sahadaki gerçeğin birbiriyle tutarlı olmasıdır.
- "Eğitim yapıldı" kaydı varsa, o eğitimi alan çalışana işini nasıl daha kaliteli yaptığını sorarız.
- "Kalibrasyon yapıldı" sertifikası varsa, o ölçüm cihazının sahada doğru kullanılıp kullanılmadığına bakarız.
- "DÖF kapatıldı" raporu varsa, o hatanın gerçekten tekrar etmediğini kanıtlayan yeni üretim kayıtlarını görmek isteriz.
En iyi hazırlık, sisteminizi dürüstçe işletmek, kaliteyi bir departman görevi değil herkesin sorumluluğu olarak görmek ve kanıtlarınızı eksiksiz tutmaktır. Vertacert, denetimlerini bu "katma değerli" bakış açısıyla yapar; amacımız sadece hata bulmak değil, sisteminizin gerçekten iyileşmesine katkı sağlamaktır.
6. Sıkça Sorulan Sorular
ISO 9001 başvurusu için hangi evraklar zorunludur?
İdari evraklar (vergi levhası, ticaret sicil gazetesi, oda kayıt belgesi, imza sirküleri, SGK hizmet listesi) ve sistem evrakları (kalite politikası, kalite hedefleri, prosedürler, risk analizi, dokümante edilmiş bilgi) zorunludur. Ayrıca YGG tutanakları, iç denetim raporları ve DÖF kayıtları denetimde istenen kanıtlardır.
ISO 9001:2026 ile yeni evrak zorunluluğu geldi mi?
Yeni bir "zorunlu doküman" getirilmedi. Ancak 2026 sürümü, kalite kültürü (Madde 5.1.1) ve iklim değişikliği (Madde 4.1) konularında kanıt beklemeye başladı. Bu kanıtlar çoğu zaman mevcut kayıtlarınızın içinde yer alır; ayrı bir doküman şart değildir.
SGK hizmet listesi neden bu kadar önemli?
Denetim süresi (adam/gün) uluslararası belgelendirme kurallarına göre doğrudan çalışan sayısına göre hesaplanır. Bu nedenle SGK hizmet listesi, teklif fiyatını ve denetim takvimini belirleyen en kritik evraktır.
İç denetim ve YGG kayıtları olmadan denetime girebilir miyim?
Hayır. Aşama 2 denetimi için en az bir tamamlanmış iç denetim ve bir yönetim gözden geçirme toplantısı kaydı zorunludur. Bu iki kayıt, sisteminizin gerçekten işlediğini gösteren en temel kanıtlardır.
Kaç yıllık kayıt saklamam gerekiyor?
Belgelendirme döngüsü genel olarak 3 yıldır. Bu süre boyunca iç denetim, YGG, DÖF ve eğitim kayıtlarını saklamanız gerekir. Kritik kalibrasyon ve üretim kayıtları için sektörel mevzuata göre daha uzun saklama süreleri olabilir.
Denetim Öncesi Eksiksiz Bir Hazırlık İçin Uzman Teklifi Alın
ISO 9001:2026 sürecinde işletmenize özel bir yol haritası çıkarıyoruz. Kapsam, süre ve maliyet analizi için 15 dakika içinde dönüş yapıyoruz.
- ISO 9001:2026 Kalite yönetim sistemleri: Gereklilikler
- ISO 9000 Kalite yönetim sistemleri: Temel esaslar ve sözlük
- ISO 9001:2015'ten ISO 9001:2026'ya geçiş rehberi