ISO 9001 denildiğinde birçok işletmenin aklına üretim hattı, hammadde kontrolü, makine parkuru ve son ürün muayenesi gelir. Standardın tarihsel olarak imalat sektöründe yaygınlaşması, fiziksel ürün üretmeyen kuruluşlarda farklı bir yanılgıya yol açar: “Bizim fabrikamız veya üretim hattımız yok. ISO 9001 Madde 8 Operasyon hükümlerini nasıl uygulayacağız?”
Bu yaklaşım, hizmet ve teknoloji işletmelerinin operasyonel yapısını yalnızca fiziksel üretim üzerinden değerlendirdiği için eksiktir. Bir yazılım şirketinin kod geliştirme, test, sürüm yayınlama ve kullanıcı desteği süreçleri; bir danışmanlık firmasının teklif, proje planlama, hizmet sunumu ve müşteri kabul faaliyetleri; bir e-ticaret işletmesinin sipariş, tedarik, ödeme, sevkiyat ve iade operasyonları ölçülebilir süreçlerden oluşur.
Fiziksel bir ürün ortaya çıkmaması, operasyonun bulunmadığı anlamına gelmez. Hizmet sunumunun da girdileri, süreç adımları, kaynakları, kontrol noktaları, sorumluları ve çıktıları vardır. Bu yapının müşteri şartlarına uygun biçimde yönetilmesi, hizmet kalitesinin sürekliliği açısından kritik öneme sahiptir.
ISO 9001:2026, 16 Eylül 2026 tarihinde yayımlanacak olan güncel baskıdır. Standardın önceki baskısıyla kurduğu temel süreç yaklaşımını koruyan yeni düzenleme, kalite yönetim sisteminin kuruluşun gerçek faaliyetleri üzerinden işletilmesini esas alır. Bu nedenle hizmet ve teknoloji firmalarının Madde 8 uygulamasını üretim sektöründeki prosedürleri kopyalayarak değil, kendi operasyonlarının işleyişini analiz ederek oluşturması gerekir.
Bir başdenetçi açısından temel soru, kuruluşun kaç adet prosedür hazırladığı değil; müşteri talebinin nasıl karşılandığı, hizmetin hangi kontrollerden geçtiği, dış kaynaklı süreçlerin nasıl yönetildiği ve ortaya çıkan sonucun hangi kayıtlarla doğrulandığıdır.
Fiziksel Ürünü Olmayan İşletmelerde ISO 9001 Madde 8 (Operasyon) Nasıl Uygulanır?
ISO 9001 Madde 8, kuruluşun ürün ve hizmet gerçekleştirme süreçlerini planlamasını, müşteri şartlarını belirlemesini, gerekli kontrolleri uygulamasını ve uygun çıktılar sağlamasını kapsar. Bu hükümler yalnızca fiziksel üretim yapan işletmelere yönelik değildir.
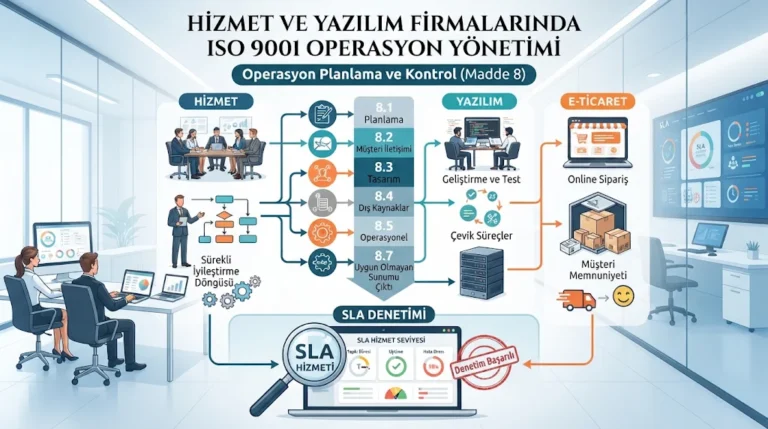
Hizmet sektöründe Madde 8'in uygulanması, kuruluşun müşteri talebini nasıl aldığı ve bu talebi hangi operasyonel faaliyetlerle karşılayıp teslim ettiğinin tanımlanmasıyla başlar.
Bir yazılım şirketinde süreç; müşteri ihtiyacının analiz edilmesi, gereksinimlerin yazılı hale getirilmesi, yazılım mimarisinin oluşturulması, kodlama, test, kabul ve sürüm yayınlama faaliyetlerinden oluşabilir. Bir dijital ajans için brief alınması, kapsam belirlenmesi, içerik veya tasarım üretimi, müşteri onayı, revizyon ve teslim aşamaları operasyonun parçalarıdır.
E-ticaret işletmelerinde ise müşteri siparişinin alınması, stok ve tedarik kontrolü, ödeme doğrulaması, siparişin hazırlanması, kargo firmasına aktarılması, teslimat ve iade işlemleri birlikte değerlendirilir.
Madde 8.1 – Operasyonel Planlama ve Kontrol
Operasyonel planlama, hizmetin hangi kaynaklarla, hangi sorumluluklar altında ve hangi kabul kriterlerine göre sunulacağını belirler.
Hizmet firmalarında bu planlama aşağıdaki konuları içerebilir:
- Hizmetin kapsamı ve müşteri tarafından beklenen çıktılar.
- Süreç sorumluları ve yetkilendirmeler.
- Kullanılacak yazılım, platform ve bilgi sistemleri.
- Hizmetin tamamlanma ve kabul kriterleri.
- Süreç performansının izlenmesinde kullanılacak göstergeler.
- Operasyonel riskler ve beklenmeyen durumlarda uygulanacak kontroller.
- Dış kaynaklı hizmetlerin ve tedarikçilerin kontrol yöntemi.
Örneğin bir SaaS şirketinde yeni bir müşterinin sisteme dahil edilmesi, yalnızca kullanıcı hesabı açılması olarak değerlendirilmemelidir. Müşteri gereksinimlerinin alınması, lisans veya abonelik koşullarının doğrulanması, kullanıcı yetkilerinin tanımlanması, veri aktarımı, sistem kontrolleri ve müşteri kabulü belirli bir operasyon akışı içinde yönetilmelidir.
Denetimde bu akışın yalnızca prosedürde tarif edilmesi yeterli değildir. Örnek müşteri kayıtları, görev atamaları, kontrol listeleri, sistem logları ve tamamlanmış işlem kayıtları üzerinden uygulamanın fiilen yürütüldüğü doğrulanır.
Madde 8.2 – Ürün ve Hizmetler İçin Şartların Belirlenmesi
Hizmet firmalarında kalite problemlerinin önemli bir bölümü, müşteri talebinin başlangıçta yeterince netleştirilmemesinden kaynaklanır. Teklifte belirtilen hizmet kapsamı ile müşterinin beklediği sonuç arasında fark bulunması; teslimat gecikmesi, sürekli revizyon, ek maliyet ve müşteri memnuniyetsizliği doğurabilir.
Madde 8.2 kapsamında kuruluşun müşteriye sunacağı hizmete ilişkin şartları belirlemesi, gözden geçirmesi ve bu şartların karşılanabileceğini doğrulaması gerekir.
Bu kapsamda denetimde incelenebilecek başlıca kanıtlar şunlardır:
- Müşteri talep formları ve ihtiyaç analizleri.
- Teklifler, sözleşmeler ve hizmet kapsamı dokümanları.
- Teknik şartnameler ve iş tanımları.
- Hizmet seviyesi anlaşmaları (SLA).
- Sözleşme öncesi kapasite ve kaynak değerlendirmeleri.
- Müşteri şartlarında yapılan değişikliklere ilişkin kayıtlar.
- Müşteriyle yapılan yazılı mutabakatlar.
Örneğin bir yazılım firması, müşterisine belirli modülleri içeren bir proje teklifi sunuyorsa kapsam, entegrasyon ihtiyaçları, veri aktarımı, test koşulları, teslim tarihleri ve kabul kriterleri açık biçimde belirlenmelidir. Müşterinin sonradan talep ettiği yeni bir özellik, ilk sözleşmenin kapsamı içindeymiş gibi kontrolsüz biçimde geliştirme sürecine dahil edilmemelidir.
Bir dijital ajansın aylık hizmet sözleşmesinde de teslim edilecek içerik sayısı, yayın takvimi, revizyon hakkı, müşteri onay süresi ve raporlama sıklığı tanımlanmalıdır.
Başdenetçi, sözleşmenin varlığından çok kuruluşun sözleşmedeki şartları operasyonel planlamaya nasıl aktardığını inceler. Satış ekibinin verdiği taahhütlerin operasyon ekibine aktarılmaması, kapasite kontrolünün yapılmaması veya müşteri değişikliklerinin kaydedilmemesi, Madde 8.2 kapsamında değerlendirilmesi gereken önemli kontrol zafiyetleridir.
Madde 8.3 – Ürün ve Hizmetlerin Tasarımı ve Geliştirilmesi
Madde 8.3, hizmet ve yazılım işletmelerinde en fazla yanlış yorumlanan hükümlerden biridir. Bazı kuruluşlar fiziksel ürün üretmedikleri gerekçesiyle tasarım ve geliştirme faaliyetlerinin bulunmadığını ileri sürerek bu maddeyi kapsam dışı bırakmaya çalışır.
Oysa tasarım ve geliştirme yalnızca fiziksel ürün çizimi veya mühendislik faaliyeti değildir. Bir yazılımın geliştirilmesi, yeni bir hizmet paketinin oluşturulması, müşteriye özel bir dijital çözüm tasarlanması veya yeni bir e-ticaret hizmet akışının geliştirilmesi de tasarım ve geliştirme niteliği taşıyabilir.
Yazılım geliştirme yaşam döngüsü (SDLC), Madde 8.3'ün uygulanmasını göstermek açısından önemli bir operasyon alanıdır. Kuruluşun faaliyetlerine bağlı olarak aşağıdaki kayıtlar denetim kanıtı olarak değerlendirilebilir:
- Yazılım gereksinim ve fonksiyonel ihtiyaç dokümanları.
- Teknik mimari ve tasarım kararları.
- Geliştirme planları ve görev kayıtları.
- Kod inceleme (code review) kayıtları.
- Birim, entegrasyon ve sistem test sonuçları.
- Kullanıcı kabul testleri (UAT).
- Tasarım gözden geçirme ve doğrulama kayıtları.
- Sürüm onayları ve değişiklik geçmişi.
- Geliştirme sürecinde tespit edilen uygunsuzluklar ve düzeltmeler.
Burada önemli olan, kuruluşun kullandığı yazılım araçlarının sayısı değildir. Tasarım girdilerinin belirlenmesi, geliştirme çıktılarının tanımlanması, tasarımın uygun aşamalarda gözden geçirilmesi, doğrulanması ve kullanım amacına göre geçerli kılınması gerekir.
Yeni hizmet geliştiren kuruluşlarda tasarım ve geliştirme: Danışmanlık, eğitim, dijital pazarlama ve profesyonel hizmet kuruluşları da yeni bir hizmetin tasarımını gerçekleştirebilir.
Örneğin bir danışmanlık şirketi daha önce sunmadığı bir hizmet paketini oluşturduğunda hedef müşteri profili, hizmet kapsamı, kullanılacak yöntemler, teslim edilecek çıktılar ve kabul kriterleri belirlenmelidir. Hizmetin uygulanabilirliği gözden geçirilmeli, tasarlanan yöntemlerin hedeflenen sonucu sağlayıp sağlamadığı doğrulanmalı ve hizmet gerçek kullanım koşullarında geçerli kılınmalıdır.
E-ticaret operasyonlarında tasarım ve geliştirme: Bir e-ticaret kuruluşunun yeni bir sipariş karşılama modeli, özel müşteri deneyimi, abonelik sistemi veya iade yönetim akışı geliştirmesi de tasarım ve geliştirme faaliyeti içerebilir.
Yeni operasyonun müşteri şartlarını karşılayıp karşılamadığı, mevcut sistemlerle uyumu, kapasite gereksinimleri, hata senaryoları ve kullanıcı deneyimi değerlendirilmelidir. Uygulama öncesi test ve pilot çalışma kayıtları, kuruluşun tasarım kontrollerine ilişkin kanıt oluşturabilir.
Tasarım Doğrulama (Verification)
Tasarım çıktılarının belirlenen tasarım girdilerini karşılayıp karşılamadığının kontrol edilmesidir. Örneğin geliştirilen yazılım modülünün teknik gereksinimlerde belirtilen fonksiyonları yerine getirdiğinin test edilmesi.
Tasarım Geçerli Kılma (Validation)
Ortaya çıkan çözümün amaçlanan kullanım ve müşteri ihtiyaçlarını karşılayıp karşılamadığının değerlendirilmesidir. Örneğin yazılımın gerçek kullanıcı senaryolarında beklenen işlevi yerine getirdiğinin kullanıcı kabul testiyle doğrulanması.
Tasarım ve geliştirme kapsam dışı bırakılabilir mi?
Madde 8.3'ün uygulanabilirliği, kuruluşun ürün ve hizmetlerinin nasıl oluşturulduğuna ve tasarım sorumluluğunu üstlenip üstlenmediğine göre belirlenir. Bir kuruluşun kendi hizmetini veya yazılımını tasarlaması ve geliştirmesi söz konusuysa bu faaliyetlerin kapsam dışı bırakılması uygun değildir.
Buna karşılık kuruluş, müşterinin tüm teknik tasarımını ve şartlarını sağladığı bir hizmeti hiçbir tasarım sorumluluğu üstlenmeden, tanımlanmış şartlara göre yerine getiriyorsa 8.3'ün uygulanabilirliği farklı değerlendirilebilir. Böyle bir karar, yalnızca kuruluşun beyanına değil; sözleşmelere, sorumluluk dağılımına ve gerçek iş akışına dayanmalıdır.
Madde 8.4 – Dışarıdan Sağlanan Proses, Ürün ve Hizmetlerin Kontrolü
Fiziksel üretimi bulunmayan kuruluşlar çoğu zaman operasyonlarının önemli bir bölümünü dış sağlayıcılarla yürütür. Bulut altyapısı, veri merkezi, ödeme kuruluşu, kargo firması, çağrı merkezi, yazılım lisans sağlayıcısı, dış kaynaklı geliştirici ve dijital reklam platformları bu yapının parçaları olabilir.
Kuruluşun bir faaliyeti dışarıdan temin etmesi, müşteriye karşı kalite sorumluluğunu ortadan kaldırmaz. Madde 8.4 kapsamında dış sağlayıcıların seçilmesi, performanslarının izlenmesi ve sağladıkları hizmetin kuruluşun şartlarına uygunluğunun kontrol edilmesi gerekir.
Denetimde incelenebilecek kanıtlar:
- Tedarikçi değerlendirme ve onay kayıtları.
- Tedarikçi performans göstergeleri.
- Sözleşmeler ve hizmet şartları.
- SLA raporları ve hizmet kesintisi kayıtları.
- Tedarikçi uygunsuzlukları ve düzeltici faaliyetler.
- Kritik dış kaynaklı hizmetler için alternatif veya süreklilik planları.
Örneğin bir SaaS şirketinin bulut altyapısı sağlayıcısının kesintisiz hizmet taahhüdü, kuruluşun müşterilerine verdiği hizmet taahhütleriyle uyumlu olmalıdır. Kargo operasyonunu dışarıdan sağlayan e-ticaret firması da teslimat performansını yalnızca kargo şirketinin beyanına göre değil, kendi sipariş ve teslimat kayıtları üzerinden izlemelidir.
Madde 8.5 – Üretim ve Hizmet Sunumunun Kontrolü
Hizmet sektöründe Madde 8.5, operasyonun fiilen nasıl yürütüldüğünü gösteren temel hükümlerden biridir. Kuruluş, hizmet sunumunu kontrollü koşullar altında gerçekleştirmeli ve hizmetin uygunluğunu korumalıdır.
Bu kontrolün biçimi, kuruluşun sunduğu hizmete göre değişir.
Yazılım ve SaaS
- Geliştirme ve canlı ortamların ayrılması.
- Kod değişikliklerinin yetkilendirilmesi.
- Sürüm yayınlama öncesi test ve onay.
- Kullanıcı erişim yetkilerinin yönetimi.
- Yazılım değişikliklerinin kayıt altına alınması.
- Hata ve destek taleplerinin sınıflandırılması.
- Hizmet kesintilerinin izlenmesi ve raporlanması.
Danışmanlık ve Ajans
- Proje başlangıç ve kapsam onayı.
- Görev ve teslimat sorumluluklarının belirlenmesi.
- Hizmetin belirlenmiş yöntem ve kriterlere göre yürütülmesi.
- Müşteri onaylarının kayıt altına alınması.
- Revizyonların ve kapsam değişikliklerinin kontrolü.
- Nihai çıktıların teslim ve kabul kayıtları.
E-Ticaret
- Sipariş bilgilerinin doğrulanması.
- Stok ve tedarik uygunluğunun kontrol edilmesi.
- Ödeme ve sipariş durumunun izlenmesi.
- Sipariş hazırlama ve sevkiyat kontrolleri.
- Kargo ve teslimat takibi.
- İade, değişim ve müşteri şikâyetlerinin yönetimi.
Madde 8.5 kapsamında müşteri veya dış sağlayıcıya ait mülkiyetin korunması, hizmet çıktılarının muhafazası, teslimat sonrası faaliyetler ve hizmet sunumunu etkileyen değişikliklerin kontrolü de önem taşır. Dijital hizmetlerde müşteri verileri, erişim bilgileri, yazılım dosyaları, tasarım kaynakları ve proje dokümanları bu açıdan değerlendirilmelidir.
Örneğin bir ajansın müşteriye ait reklam hesabı erişimlerini, görsel dosyalarını ve kampanya verilerini nasıl koruduğu; bir yazılım şirketinin müşteri verilerinin yedeklenmesi ve erişim yetkilerinin kontrolü için hangi mekanizmaları kullandığı denetim sırasında incelenebilir.
Madde 8.6 ve 8.7 – Hizmetin Serbest Bırakılması ve Uygun Olmayan Çıktıların Kontrolü
Hizmetin tamamlandığının kabul edilmesi ile müşteriye teslim edilmesi arasında tanımlı bir kontrol bulunmalıdır. Madde 8.6, ürün ve hizmet çıktılarının serbest bırakılmasından önce belirlenmiş kabul kriterlerinin karşılandığının doğrulanmasını gerektirir.
Bir yazılım şirketinde bu kontrol, test sonuçlarının değerlendirilmesi ve sürümün yetkili kişi tarafından onaylanması şeklinde uygulanabilir. Danışmanlık firmasında raporun teknik incelemeden geçirilmesi, müşteri teslimatından önce yetkili yönetici onayının alınması buna örnektir.
Madde 8.7 ise şartları karşılamayan çıktıların kontrol edilmesini kapsar. Yazılım hataları, eksik proje teslimleri, yanlış müşteri raporları, hatalı siparişler veya yanlış sevkiyatlar bu kapsamda ele alınabilir.
Kuruluşun uygunsuz çıktıyı nasıl belirlediği, müşteriye ulaşmasını nasıl önlediği, düzeltme sonrasında uygunluğu nasıl doğruladığı ve gerekli kayıtları nasıl tuttuğu denetimde incelenir.
SLA (Hizmet Seviyesi Anlaşması) ve Operasyonel KPI'ların Denetim Kanıtları
Hizmet sektöründe kalite yönetiminin en önemli göstergelerinden biri, müşteriye verilen taahhütlerin operasyonel performansla karşılaştırılmasıdır. SLA (Service Level Agreement), hizmet sağlayıcı ile müşteri arasında belirlenen hizmet seviyesi şartlarını tanımlar.
SLA; yanıt süresi, çözüm süresi, hizmet kullanılabilirliği, teslimat süresi, destek kapsamı ve raporlama sıklığı gibi ölçülebilir kriterler içerebilir.
Ancak SLA dokümanının bulunması tek başına yeterli değildir. Kuruluşun taahhüt ettiği hizmet seviyesini izlediğini, sapmaları değerlendirdiğini ve gerekli durumlarda düzeltici faaliyet başlattığını gösterebilmesi gerekir.
Başdenetçi, KPI tablosunun hazırlanmış olmasından çok verinin nereden geldiğini, nasıl hesaplandığını, hangi periyotlarda değerlendirildiğini ve sonuçların operasyonel kararlara nasıl yansıdığını inceler.
Yazılım ve SaaS Şirketlerinde Operasyonel KPI'lar
Yazılım ve SaaS kuruluşlarında hizmet performansı, teknik sistemler ve destek süreçleri üzerinden ölçülür.
| Performans göstergesi | Denetimde incelenebilecek kanıt |
|---|---|
| Destek talebi ilk yanıt süresi | Ticket sistemi zaman damgaları, SLA raporları |
| Destek talebi çözüm süresi | Talep açılış ve kapanış kayıtları, çözüm kategorileri |
| Sistem kullanılabilirliği (Uptime) | İzleme platformu raporları, kesinti kayıtları |
| Kritik hata oranı | Hata takip sistemi, olay kayıtları |
| Sürüm yayınlama onayı | Release kayıtları, test sonuçları, onay geçmişi |
| Değişiklik başarı oranı | Dağıtım kayıtları, geri alma ve hata raporları |
| Tekrarlayan hata oranı | Problem kayıtları, kök neden analizleri |
Örneğin bir SaaS sağlayıcısı müşterilerine aylık yüzde 99,9 kullanılabilirlik taahhüdü veriyorsa bu oranın hesaplanma yöntemi açık olmalıdır. Planlı bakım sürelerinin hesaba katılıp katılmadığı, ölçümün hangi izleme altyapısından alındığı ve kesinti sürelerinin nasıl kaydedildiği tanımlanmalıdır.
Benzer şekilde destek taleplerinde yalnızca ortalama çözüm süresine bakılması yeterli olmayabilir. Kritik taleplerin önceliklendirilmesi, SLA ihlallerinin belirlenmesi ve tekrar eden sorunların analiz edilmesi gerekir.
E-Ticaret Firmalarında Operasyonel KPI'lar
E-ticaret işletmelerinde müşteri deneyimi, siparişin alınmasından teslimat ve iade sürecinin tamamlanmasına kadar uzanan operasyon zincirine bağlıdır.
| Performans göstergesi | Denetimde incelenebilecek kanıt |
|---|---|
| Sipariş karşılama süresi | Sipariş ve sevkiyat zaman kayıtları |
| Zamanında teslimat oranı | Kargo takip verileri, teslimat raporları |
| Hatalı sipariş oranı | Sipariş kontrol ve müşteri şikâyet kayıtları |
| İade işlem süresi | İade talebi ve sonuçlandırma kayıtları |
| İade kaynaklı hata oranı | İade nedenleri ve uygunsuzluk analizleri |
| Tedarikçi performansı | Tedarikçi teslimat ve uygunluk raporları |
| Kargo SLA uyumu | Taşıyıcı performans raporları, sözleşme şartları |
E-ticaret kuruluşu, kargo firmasının performansını yalnızca genel teslimat raporları üzerinden değerlendirmemelidir. Kendi müşteri siparişleriyle ilişkilendirilebilen teslimat kayıtları, gecikme nedenleri ve müşteri şikâyetleri birlikte analiz edilmelidir.
Örneğin siparişlerin yüzde 95'inin belirlenen sürede kargoya verilmesi hedeflenmişse bu hedefin hangi sipariş grubunu kapsadığı, iptal edilen siparişlerin hesaplamaya dahil edilip edilmediği ve verinin hangi sistemden alındığı açıklanabilir olmalıdır.
B2B Danışmanlık ve Ajanslarda Operasyonel KPI'lar
Danışmanlık şirketleri ve ajanslar için hizmet kalitesi, çoğunlukla proje yönetimi, teslimat uygunluğu ve müşteri kabul süreçleri üzerinden değerlendirilir.
| Performans göstergesi | Denetimde incelenebilecek kanıt |
|---|---|
| Proje takvimine uyum | Proje planları, gerçekleşen teslim tarihleri |
| Zamanında teslimat oranı | Teslim kayıtları ve proje raporları |
| Müşteri kabul oranı | Sign-off tutanakları, teslim onayları |
| Revizyon oranı | Revizyon talepleri, değişiklik geçmişi |
| İlk teslimde kabul oranı | İlk teslim ve son onay kayıtları |
| Müşteri şikâyetleri | Şikâyet kayıtları, değerlendirme ve çözüm raporları |
| Proje kârlılığı ve kaynak sapması | Planlanan ve gerçekleşen kaynak kullanım kayıtları |
Müşteri onay (sign-off) kayıtları, hizmetin belirlenen kabul kriterlerine göre teslim edildiğini göstermesi açısından önemlidir. Ancak müşterinin onay vermesi, kuruluşun tüm kalite sorumluluğunu ortadan kaldırmaz. Teslim edilen çıktının sözleşme şartlarına ve kuruluşun kendi kalite kriterlerine uygunluğu da kontrol edilmelidir.
Revizyon yönetiminde ise müşteri talebinin ne zaman geldiği, kapsam değişikliği oluşturup oluşturmadığı, ek süre veya kaynak gerektirip gerektirmediği ve kimin onayladığı izlenebilir olmalıdır.
KPI denetiminde temel beklenti: Bir performans göstergesi ancak tanımı, hesaplama yöntemi, veri kaynağı, sorumlusu ve değerlendirme sıklığı belli olduğunda anlamlı bir denetim kanıtına dönüşür. Hedef belirlemek kadar, hedefin gerçekleşmediği durumlarda kuruluşun ne yaptığı da önemlidir.
Hizmet Sektöründe Hariç Tutmalar: Kapsam Dışı Maddeler ve Sık Yapılan Hatalar
ISO 9001'in uygulanabilirlik yaklaşımı, kuruluşun faaliyetlerine uygun olmayan şartların gerekçeli biçimde kapsam dışında bırakılmasına imkân tanır. Ancak bu esneklik, kuruluşun hizmet uygunluğunu ve müşteri memnuniyetini sağlama kabiliyetini etkileyen şartları keyfî biçimde dışarıda bırakabileceği anlamına gelmez.
ISO 9001:2026 kapsamında uygulanabilirlik değerlendirmesi yapılırken kuruluşun bağlamı, ürün ve hizmetlerinin niteliği, süreçleri ve gerçek sorumlulukları dikkate alınmalıdır.
Madde 8.3 Tasarım ve Geliştirme Hangi Durumlarda Kapsam Dışında Bırakılabilir?
Madde 8.3'ün kapsam dışı bırakılması, kuruluşun ürün ve hizmetlerinin tasarım ve geliştirme sorumluluğunu gerçekten üstlenmediği durumlarda değerlendirilebilir.
Örneğin bir kuruluş, müşterinin tüm teknik şartlarını ve tasarımını sağladığı bir hizmeti, kendi bünyesinde yeni bir ürün veya hizmet tasarlamadan yerine getiriyor olabilir. Bu durumda tasarım sorumluluğunun kimde olduğu, sözleşmeler ve fiilî uygulama üzerinden incelenmelidir.
Buna karşılık aşağıdaki faaliyetler tasarım ve geliştirme sorumluluğu doğurabilir:
- Müşteriye özel yazılım geliştirilmesi.
- Kuruluşun kendi SaaS ürününü tasarlaması ve geliştirmesi.
- Yeni bir dijital hizmet paketinin oluşturulması.
- Müşteri ihtiyaçlarına göre özel entegrasyon geliştirilmesi.
- Yeni bir e-ticaret operasyon modelinin tasarlanması.
- Yeni hizmet yöntemleri veya teslimat modelleri geliştirilmesi.
Bu faaliyetleri yürüten bir kuruluşun yalnızca fiziksel ürün üretmediğini ileri sürerek Madde 8.3'ü kapsam dışı bırakması teknik açıdan savunulabilir değildir.
Yazılım şirketleri açısından özellikle dikkat edilmesi gereken konu, geliştirme faaliyetinin dış kaynaklı olarak yürütülmesidir. Yazılım geliştirme işinin bir alt yükleniciye verilmesi, kuruluşun tasarım sorumluluğunu otomatik olarak ortadan kaldırmaz. Kuruluş müşteri şartlarına göre çözümü tanımlıyor, tasarımı yönetiyor veya nihai ürünün tasarım sorumluluğunu üstleniyorsa Madde 8.3'ün uygulanabilirliği devam eder.
Madde 7.1.5 İzleme ve Ölçme Kaynakları Hangi Durumlarda Kapsam Dışında Bırakılabilir?
Madde 7.1.5, ürün ve hizmet uygunluğunu doğrulamak için kullanılan izleme ve ölçme kaynaklarının uygunluğunun sağlanmasını ele alır.
Fiziksel üretim yapmayan bir hizmet firmasında kalibrasyon gerektiren ölçüm cihazları bulunmayabilir. Örneğin yalnızca danışmanlık hizmeti veren ve hizmet uygunluğunu fiziksel ölçüm cihazlarıyla doğrulamayan bir kuruluşta bu şartın uygulanabilirliği sınırlı olabilir.
Ancak kapsam dışı bırakma kararı, kuruluşun faaliyetlerinde hiçbir izleme veya ölçme kaynağı bulunmadığı doğrulanmadan verilmemelidir.
Yazılım test araçları, performans izleme sistemleri, analitik platformlar, anket sistemleri ve otomatik raporlama araçları kuruluşun hizmet uygunluğunu değerlendirmesinde kullanılıyorsa bunların amaçlanan kullanım açısından güvenilirliği ele alınmalıdır.
Burada önemli ayrım şudur: Her dijital araç kalibrasyon gerektiren bir ölçüm cihazı değildir. Bununla birlikte kuruluşun kalite kararlarını dayandırdığı ölçüm ve izleme sonuçlarının güvenilir olması gerekir. Kullanılan aracın doğruluğu, veri bütünlüğü, test yöntemi ve sonuçların değerlendirilme biçimi uygun şekilde kontrol edilmelidir.
Dolayısıyla fiziksel kalibrasyon gerektiren bir kaynak bulunmaması, Madde 7.1.5'in tüm hükümlerinin her durumda otomatik olarak kapsam dışı bırakılabileceği anlamına gelmez. Uygulanabilirlik, kullanılan izleme ve ölçme kaynaklarının niteliğine göre değerlendirilmelidir.
Hizmet ve Yazılım Firmalarında Sık Karşılaşılan Denetim Hataları
Hizmet ve teknoloji firmalarında denetim sırasında karşılaşılan önemli uygunsuzluk riskleri genellikle doküman eksikliğinden çok, tanımlanan sistem ile gerçek operasyon arasındaki uyumsuzluktan kaynaklanır.
Madde 8.3'ün gerekçesiz kapsam dışı bırakılması
Yazılım veya özel hizmet geliştiren kuruluşun tasarım sorumluluğu bulunmasına rağmen tasarım ve geliştirme faaliyetlerini sistem kapsamı dışında göstermesi ciddi bir uygunsuzluk riski oluşturur.
Teklif ve sözleşme şartlarının operasyon ekibine aktarılmaması
Satış ekibinin müşteriye verdiği taahhütler ile operasyon ekibinin gerçekleştirdiği hizmet arasında farklılık oluşabilir. Sözleşme gözden geçirme ve kapsam aktarımı kayıtları bu nedenle önemlidir.
SLA hedeflerinin izlenmemesi
Kuruluş sözleşmede yanıt veya çözüm süresi taahhüt etmiş ancak bu süreleri düzenli olarak takip etmiyorsa hizmet şartlarının kontrol edildiğini kanıtlamakta zorlanır.
Yazılım sürümlerinin kontrolsüz yayınlanması
Test, gözden geçirme ve yetkili onay kayıtları olmadan yapılan sürüm geçişleri hizmet uygunluğunu ve müşteri deneyimini riske atar.
Dış kaynaklı hizmetlerin kontrol edilmemesi
Bulut altyapısı, ödeme hizmeti, kargo, çağrı merkezi veya dış yazılım sağlayıcılarının performansının izlenmemesi Madde 8.4 kapsamında uygunsuzluklara neden olabilir.
Müşteri onaylarının kayıt altına alınmaması
Proje teslimlerinde müşterinin hangi çıktıyı, hangi tarihte ve hangi şartlarla kabul ettiği izlenebilir olmalıdır. Sözlü onaylar veya belirsiz e-posta yazışmaları yeterli kanıt oluşturmayabilir.
Uygunsuz hizmet çıktılarının yönetilmemesi
Yanlış teslimat, hatalı rapor, yazılım hatası veya eksik proje çıktısı tespit edildiğinde kuruluşun bunları nasıl kontrol ettiği ve tekrarını nasıl önlediği gösterilmelidir.
KPI'ların yalnızca sunum amacıyla hazırlanması
Performans göstergelerinin gerçek sistem kayıtlarına dayanmaması veya sonuçların yönetim kararlarına yansımaması, kalite yönetim sisteminin etkinliğini sorgulatır.
ISO 9001 denetiminde süreçlerin nasıl değerlendirildiğine ilişkin diğer önemli hata örnekleri için Vertacert'in ISO 9001 denetiminde sık yapılan kritik hatalar başlıklı içeriği de incelenebilir.
Dokümantasyonun hangi kayıtları içermesi gerektiği konusunda ise ISO 9001:2026 zorunlu dokümanlar listesi sayfası tamamlayıcı bir kaynak niteliğindedir.
Vertacert ile Hizmet ve Teknoloji Sektörüne Özel ISO 9001 Denetimleri
Hizmet ve teknoloji işletmelerinde ISO 9001 denetiminin etkinliği, kuruluşun gerçek operasyonel modelinin anlaşılmasına bağlıdır. Bir yazılım şirketinin denetimi ile lojistik aracılık hizmeti sunan bir işletmenin denetiminde incelenecek süreçler ve kanıtlar aynı değildir.
Yazılım kuruluşlarında geliştirme, test, sürüm yönetimi, destek ve dış kaynaklı altyapı hizmetleri ön plana çıkarken; danışmanlık ve ajanslarda sözleşme gözden geçirme, proje yönetimi, müşteri onayı ve revizyon kontrolü önem kazanır. E-ticaret işletmelerinde ise sipariş yönetimi, tedarikçi performansı, teslimat, iade ve müşteri şikâyetleri operasyonel denetimin temel alanlarıdır. Teknoloji firmalarının bilgi güvenliği süreçleri için yazılım şirketleri için ISO 27001 belgesi avantajları yazımızı inceleyebilirsiniz.
Vertacert, hizmet, yazılım ve e-ticaret firmalarının operasyonel süreçlerini sektöre özel başdenetçi perspektifiyle değerlendirir. Kağıt üzerindeki prosedürler yerine gerçek iş akışlarınıza, SLA performansınıza ve hizmet kalitenize odaklanan bağımsız ISO 9001 belgelendirme denetimlerimizle kurumsal güvenilirliğinizi tescillemek için yanınızdayız. Detaylı bilgi için ISO 9001 kategorimizi inceleyebilirsiniz.
Denetim yaklaşımımızda kuruluşun faaliyet kapsamı, süreç etkileşimleri, müşteri şartları, operasyonel kontroller ve performans kayıtları birlikte değerlendirilir. Denetimin amacı yalnızca dokümanların mevcut olup olmadığını kontrol etmek değil, kalite yönetim sisteminin kuruluşun gerçek faaliyetlerini ne ölçüde kapsadığını ve şartların uygulanmasını nasıl güvence altına aldığını belirlemektir.
ISO/IEC 17021-1 kapsamında belgelendirme faaliyetlerinde tarafsızlık, bağımsızlık ve gizlilik ilkeleri esastır. Belgelendirme denetimi ile danışmanlık faaliyetlerinin birbirinden ayrılması, denetim kararlarının objektif kanıtlara dayanması gerekir. Bu nedenle denetim sürecinde uygunluk değerlendirmesi, kuruluşun kendi sorumluluğunda olan yönetim sistemi uygulamalarının bağımsız incelemesi olarak yürütülür.
Kuruluşunuzun Hizmet Süreçlerini Değerlendirelim
Hizmet süreçlerinizin ISO 9001:2026 şartlarıyla uyumunu değerlendirmek ve belgelendirme ihtiyacınızı görüşmek için bizimle iletişime geçin.
Sıkça Sorulan Sorular
Fiziksel üretimi olmayan bir e-ticaret veya danışmanlık firması ISO 9001 belgesi alabilir mi?
Evet. ISO 9001, sektör veya fiziksel üretim şartı aramadan ürün ve hizmet sunan kuruluşların kalite yönetim sistemlerine uygulanabilir. E-ticaret, danışmanlık, yazılım, dijital ajans, lojistik aracılık ve benzeri hizmet işletmeleri kendi faaliyetlerine uygun bir kalite yönetim sistemi kurarak belgelendirme başvurusunda bulunabilir.
Yazılım şirketleri ISO 9001 denetiminde Tasarım ve Geliştirme (Madde 8.3) maddesini kapsam dışı bırakabilir mi?
Yazılım geliştirme sorumluluğu bulunan şirketler için Madde 8.3 genel olarak uygulanabilir bir hükümdür. Kuruluş kendi yazılımını geliştiriyor, müşteri ihtiyaçlarına göre özel çözümler tasarlıyor veya ürünün tasarım sorumluluğunu üstleniyorsa bu maddeyi yalnızca fiziksel üretim yapmadığı gerekçesiyle kapsam dışı bırakamaz. Uygulanabilirlik değerlendirmesi, kuruluşun gerçek tasarım sorumluluğu ve sözleşmesel yükümlülükleri üzerinden yapılmalıdır.
Hizmet firmalarında ölçüm cihazı yoksa Madde 7.1.5 nasıl değerlendirilir?
Kuruluşun ürün ve hizmet uygunluğunu doğrulamak için kalibrasyon gerektiren fiziksel ölçüm cihazları kullanmaması halinde ilgili şartların uygulanabilirliği sınırlı olabilir. Ancak kullanılan yazılım test araçları, analitik sistemler, anket platformları ve performans izleme araçlarının amaçlanan kullanım açısından güvenilirliği değerlendirilmelidir. Her dijital araç kalibrasyon gerektirmez; fakat kalite kararlarında kullanılan verilerin güvenilirliği kontrol edilmelidir.
SLA sözleşmesi ISO 9001 için zorunlu mudur?
ISO 9001 her hizmet kuruluşunun mutlaka SLA adıyla ayrı bir sözleşme hazırlamasını şart koşmaz. Ancak müşteriyle kararlaştırılan hizmet şartlarının belirlenmesi, gözden geçirilmesi ve karşılanmasının kontrol edilmesi gerekir. Hizmet seviyesi taahhütleri bulunan kuruluşlarda SLA, bu şartların ölçülebilir ve izlenebilir hale getirilmesi için etkili bir araçtır.
ISO 9001 denetiminde yazılım test kayıtları incelenir mi?
Kuruluşun yazılım geliştirme ve test faaliyetleri kalite yönetim sistemi kapsamındaysa test kayıtları denetim kanıtı olarak incelenebilir. Test planları, test senaryoları, hata kayıtları, test sonuçları, kullanıcı kabul testleri ve sürüm onayları; tasarım doğrulama, geçerli kılma ve hizmet sunumunun kontrolü açısından önemlidir.
E-ticaret firmalarında kargo şirketinin hatalarından kim sorumludur?
Kuruluşun müşteriyle yaptığı sözleşme ve üstlendiği hizmet kapsamı esas alınır. Kargo hizmetinin dışarıdan alınması, kuruluşun dış sağlayıcıyı değerlendirme ve kontrol etme sorumluluğunu ortadan kaldırmaz. Kargo performansı, teslimat gecikmeleri, kayıp veya hasarlı gönderiler ve müşteri şikâyetleri izlenmeli; gerekli durumlarda tedarikçiyle düzeltici faaliyet yürütülmelidir.
ISO 9001:2026 belgelendirmesinde mevcut ISO 9001:2015 belgeleri ne olacak?
ISO 9001:2026, 16 Eylül 2026 tarihinde yayımlanacaktır. Önceki baskıya göre belgelendirilmiş kuruluşların yeni baskıya geçişi, geçiş takvimi ve akreditasyon kurallarına göre yürütülür. Kuruluşlar mevcut kalite yönetim sistemi dokümanlarını ve uygulamalarını yeni baskının şartlarına göre gözden geçirmeli, belgelendirme kuruluşlarıyla geçiş planını netleştirmelidir.