ISO 27001 belgesi, duvara asılacak bir belge değildir. Belge, kurumun bilgi güvenliğini yönetebildiğinin bağımsız bir kanıtıdır. Asıl iş, belgeden önceki aylarda kurulan sistemde yapılır. Süreç iki temel fazdan oluşur. İlk faz içeride yürür: kapsam, risk analizi, kontroller ve iç denetim. İkinci faz dışarıdadır: bağımsız bir belgelendirme kuruluşu sistemi denetler. Bu rehber, şirketinde Bilgi Güvenliği Yönetim Sistemi (BGYS) kurmakla görevli IT yöneticileri, siber güvenlik uzmanları ve kalite müdürleri için hazırlandı.
Standardın genel çerçevesi ve temel kavramları için ISO 27001 Bilgi Merkezi sayfamıza göz atabilirsiniz.
ISO 27001 belgelendirme süreci, kurum içi hazırlıktan bağımsız saha denetimine kadar birbirini takip eden ve her biri bir öncekinin çıktısına dayanan disiplinli bir yolculuktur. Sistemin kurulumundan denetime giden bu kronolojik akışı, aşağıdaki çizelgede tüm detaylarıyla inceleyebilirsiniz.
Kapsamın Belirlenmesi ve Liderlik Taahhüdü (Madde 4 ve 5)
Her BGYS projesi aynı soruyla başlar: Neyi koruyoruz? Cevap, projenin maliyetini, süresini ve denetimin zorluğunu doğrudan belirler.
Kapsam sınırları
Kapsam, şirketin tamamı olabileceği gibi belirli bir ürün, hizmet veya lokasyon da olabilir. Bir SaaS firması için tipik örnek şudur: kapsam yalnızca yazılım geliştirme ve bulut operasyonlarını içerir, satış ve muhasebe dışarıda kalır.
Kapsamı daraltmak işi kolaylaştırır, ancak sınır net çizilmelidir. Denetçi kapsamın sınırlarını arayüzler üzerinden sorgular. Kapsam içindeki sistem kapsam dışındaki bir birimden veri alıyorsa, bu ilişki risk analizinde görünmelidir.
Saha Denetimlerinde Karşılaştığımız En Yaygın Hata: Kapsamı pazarlama amacıyla dar tutmaktır. Müşteri belgeyi görüyor, ama belgenin yalnızca bir departmanı kapsadığını fark edince güven kaybı yaşanıyor. Kapsamı yazarken belgeyi kimin okuyacağını da düşünün.
Madde 4 kapsamında şunlar belgelenir:
- Kuruluşun bağlamını etkileyen iç ve dış hususlar.
- İlgili tarafların beklentileri (müşteriler, düzenleyiciler, tedarikçiler).
- Kapsamın yazılı tanımı ve arayüzler.
Liderlik ve politika
Madde 5, üst yönetimin sistemin sahibi olmasını ister. Bunun pratik karşılığı şudur: BGYS politikası yönetim tarafından onaylanır, kaynaklar ayrılır ve roller atanır.
Bir CISO ya da BGYS yöneticisi belirlenmesi zorunlu değildir. Ancak bilgi güvenliğinden sorumlu kişinin yetkisi yazılı olmalıdır. Başdenetçi perspektifinden ilk incelediğimiz noktalardan biri, bu kişinin kararlarını yönetime taşıyabilip taşıyamadığıdır.
Varlık Envanteri ve Risk Değerlendirme Metodolojisi (Madde 6)
Madde 6, BGYS'nin merkezidir. Hangi kontrollerin uygulanacağı bu aşamadaki analizle belirlenir.
Varlık envanteri
Envanter, bilginin yaşadığı her yeri kapsar. Yalnızca sunucu ve laptop listesi yeterli değildir.
| Varlık grubu | Örnekler |
|---|---|
| Bilgi | Müşteri verisi, kaynak kod, sözleşmeler, finansal kayıtlar |
| Yazılım | Uygulamalar, SaaS araçları, bulut servisleri |
| Donanım | Sunucular, uç noktalar, ağ cihazları |
| Personel | Kritik rollerdeki çalışanlar, yetkili kullanıcılar |
| Fiziksel | Sunucu odası, ofis, arşiv alanları |
| Hizmet | İnternet bağlantısı, elektrik, dış kaynaklı hizmetler |
Her varlığa bir sahip atanmalıdır. Sahibi olmayan varlığın riski de sahipsiz kalır. Varlıklar, gizlilik, bütünlük ve erişilebilirlik açısından sınıflandırılır.
Risk analizi pratiği
Risk analizi, varlıklar üzerindeki tehdit ve zaafiyet eşleştirmesine dayanır. Tehdit, zarara yol açabilecek olaydır. Zaafiyet ise bu olaya kapı aralayan zayıflıktır. Örneğin yamalanmamış bir sunucu zaafiyettir, bu zaafiyeti kullanan fidye yazılımı ise tehdittir.
Standart belirli bir yöntem dayatmaz. Önemli olan yöntemin yazılı, tutarlı ve tekrarlanabilir olmasıdır. İki farklı kişi aynı varlığı değerlendirdiğinde benzer sonuca ulaşabilmelidir.
Analizde şu noktalar belirlenir:
- Olasılık ve etki ölçekleri: Çoğu kurum 3x3 veya 5x5 matris kullanır.
- Kabul edilebilir risk seviyesi (risk iştahı): Bu eşiğin üstündeki riskler işlenir. Eşiğin altındakiler bilinçli olarak kabul edilir.
- Risk işleme seçenekleri: Azaltma, kabul, kaçınma veya transfer.
Sonuç, Risk İşleme Planı'dır. Plan, hangi riskin hangi kontrolle, kim tarafından ve ne zamana kadar ele alınacağını gösterir. Artık risklerin üst yönetim tarafından onaylanması gerekir. Bu onay çoğu projede unutulur ve denetimde ilk bulgu olarak karşımıza çıkar.
Uygulanabilirlik Bildirgesi (SoA) Hazırlığı
Uygulanabilirlik Bildirgesi, denetçinin ilk açtığı dokümandır. Sistemin neye dayandığını tek sayfada gösterir.
SoA nedir, nasıl yazılır?
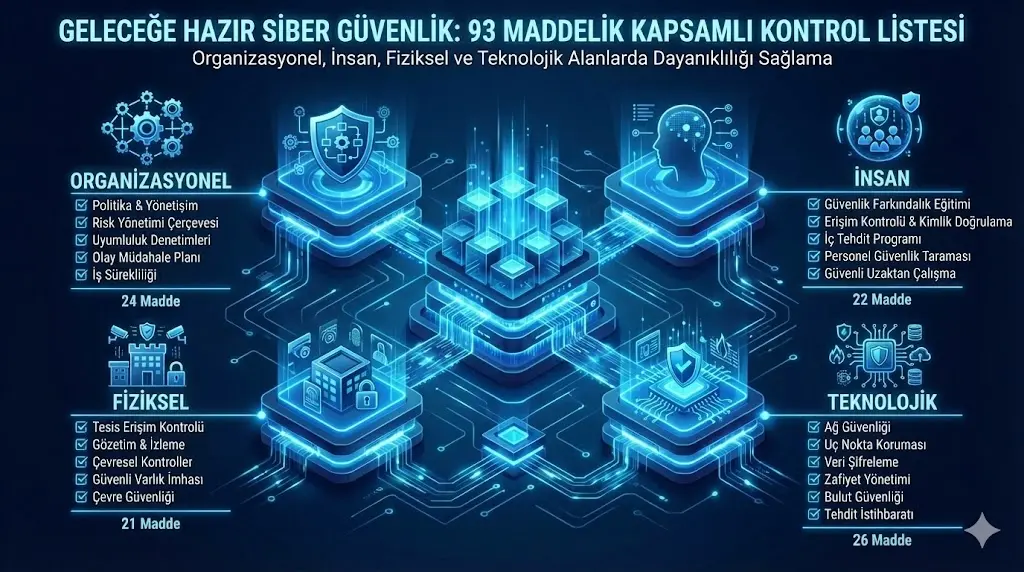
SoA, Ek-A'daki 93 kontrolün her biri için üç soruya cevap verir:
- Kontrol uygulanıyor mu?
- Uygulanıyorsa nasıl (hangi politika, prosedür veya teknik çözümle)?
- Uygulanmıyorsa neden?
Kontroller dört temada toplanır: organizasyonel, insan, fiziksel ve teknolojik. Her kontrolün karşılığı, risk analizindeki bir riske ya da yasal ve sözleşmesel bir gerekliliğe bağlanmalıdır. Kontrollerin ayrıntılı açıklaması için ISO 27001:2022 Ek-A Kontrolleri makalemizi okuyabilirsiniz.
Denetçi SoA'yı açar, birkaç kontrol seçer ve karşılığını sahada arar. SoA'da "uygulanıyor" yazan bir kontrolün kanıtı bulunamıyorsa, bu doğrudan uygunsuzluk olur.
Hariç tutma gerekçeleri
Bir kontrol kapsam dışı bırakılabilir, ancak gerekçe teknik ya da yasal bir dayanağa oturmalıdır. "Gerek görmedik" yeterli değildir.
Geçerli gerekçelere örnekler:
- Güvenli geliştirme kontrolleri: Kuruluş yazılım geliştirmiyorsa uygulanamaz.
- Fiziksel güvenlik kontrolleri: Tüm operasyon bulutta yürüyorsa, kendi veri merkezine ait kontroller kapsam dışı kalabilir. Ancak ofis ve uç nokta güvenliği yine geçerlidir.
Hariç tutulan her kontrol, risk analizinin o kontrole ihtiyaç göstermediğini kanıtlamalıdır. Denetçi bu bağlantıyı sorgular.
Dokümantasyon, Kontrollerin İşletilmesi ve İç Denetim (Madde 7, 8 ve 9.2)
Politika yazmak işin yarısıdır. Diğer yarısı, yazılanın gerçekten uygulanmasıdır.
Zorunlu prosedürler
Standart belirli dokümanların varlığını açıkça ister. Bunlara ek olarak SoA'da seçilen kontrollerin gerektirdiği dokümanlar da hazırlanır.
| Doküman | Dayandığı Madde |
|---|---|
| BGYS kapsam tanımı | 4.3 |
| Bilgi güvenliği politikası | 5.2 |
| Risk değerlendirme ve işleme metodolojisi | 6.1.2, 6.1.3 |
| Uygulanabilirlik Bildirgesi | 6.1.3 |
| Bilgi güvenliği hedefleri | 6.2 |
| İç denetim programı ve raporları | 9.2 |
| Yönetimin gözden geçirmesi çıktıları | 9.3 |
| Uygunsuzluk ve düzeltici faaliyet kayıtları | 10.2 |
Bunların yanında çoğu kuruluşta erişim kontrol politikası, olay yönetimi prosedürü, yedekleme prosedürü, değişiklik yönetimi ve tedarikçi güvenliği dokümanları da bulunur.
Doküman sayısına takılmayın. Denetçi kalın bir prosedür klasörüne değil, o prosedürün uygulandığını gösteren kayıtlara bakar. Erişim yetkisi prosedürü varsa, son üç aylık yetki taleplerinin kaydı da olmalıdır.
İç denetim (Madde 9.2)
İç denetim, belgelendirme denetiminin provasıdır. Denetimi yapan kişi, denetlenen alanın sorumlusu olmamalıdır. Bağımsızlık ve tarafsızlık burada aranır.
Süreç şöyle işler:
- Yıllık iç denetim programı hazırlanır.
- Denetçiler tüm kapsamı, SoA'daki kontrolleri ve sistemin madde gerekliliklerini örnekleme yoluyla inceler.
- Bulgular uygunsuzluk (NC) olarak kaydedilir.
- Her uygunsuzluk için kök neden analizi yapılır ve Düzeltici Faaliyet (DÖF) açılır.
- DÖF'ler kapatılır, etkinliği doğrulanır.
Belgelendirme denetiminden önce en az bir tam iç denetim döngüsü tamamlanmış olmalıdır. İç denetimde hiç bulgu çıkmaması da şüphe uyandırır. Gerçek bir sistemde her zaman iyileştirilecek bir nokta bulunur.
Yönetimin Gözden Geçirmesi (Madde 9.3)
YGG toplantısı, üst yönetimin BGYS'nin etkinliğini değerlendirdiği toplantıdır. Toplantı girdileri arasında iç denetim sonuçları, risk durumu, olaylar, hedeflere ulaşma durumu ve önceki toplantının aksiyonları yer alır.
Çıktılar iyileştirme kararları ve kaynak ihtiyaçlarıdır. Toplantıya üst yönetimin gerçekten katılması gerekir. Tutanakta imzası olan ama toplantıda bulunmayan yönetici, denetçinin mülakatında kendini ele verir.
Bağımsız Belgelendirme Denetimi ve Sertifikasyon
Sistem kuruldu, iç denetim yapıldı, YGG tamamlandı. Şimdi bağımsız belgelendirme kuruluşu devreye girer. Başvuru ve denetim süreci hakkında bilgi almak için Vertacert ISO 27001 Belgelendirme Hizmeti sayfamızı inceleyebilirsiniz.
Aşama 1: Doküman ve evrak incelemesi
Aşama 1'de denetçi, sistemin Aşama 2'ye hazır olup olmadığına bakar. İnceleme ofis dışından ya da yerinde yapılabilir.
İncelenen başlıca konular:
- Kapsam, politika ve hedefler
- Risk değerlendirme metodolojisi ve sonuçları
- Uygulanabilirlik Bildirgesi
- İç denetim ve YGG kayıtları
- Kurumun hazırlık düzeyi
Eksik bulunursa denetçi bunları rapora yazar ve Aşama 2 öncesinde tamamlanması için süre verir. Aşama 1'de çıkan bir eksik, Aşama 2'de çıkacak bir uygunsuzluktan çok daha ucuza kapatılır. Bu yüzden bu aşamayı formalite saymayın.
Aşama 2: Saha ve yerinde denetim
Aşama 2'de başdenetçi şirketi ziyaret eder ve sistemin yazıldığı gibi işleyip işlemediğini sahada görür.
Denetim şu yöntemlerle yürür:
- Mülakatlar: Üst yönetimden operasyon çalışanlarına kadar farklı kademelerle görüşülür. Çalışanın politikayı bilmesi ve kendi sorumluluğunu anlatabilmesi beklenir.
- Kayıt incelemesi: Log kayıtları, yetki talepleri, olay kayıtları, yedekleme testleri ve eğitim kayıtları örnekleme yoluyla incelenir.
- Fiziksel kontroller: Sunucu odası erişimi, ziyaretçi yönetimi, temiz masa ve temiz ekran uygulaması yerinde gözlemlenir.
- Teknik doğrulama: Seçilen kontrollerin gerçekten çalıştığı canlı ortamda gösterilir.
Denetimlerde yönelttiğimiz temel soruların birçoğu sistemin olgunluğunu açığa çıkarır: "Bir çalışan işten ayrıldığında erişimleri kaç saatte kapanıyor, bunu bana son örnekte gösterir misiniz?"
Bulguların kapatılması ve sertifikasyon
Denetim sonunda bulgular üç sınıfta toplanır: majör uygunsuzluk, minör uygunsuzluk ve gözlem.
| Bulgu | Anlamı | Sonuç |
|---|---|---|
| Majör Uygunsuzluk | Standart gerekliliğinin karşılanmaması veya sistemin amacına ulaşma yeteneğinde ciddi zafiyet | Belge verilmeden önce kapatılmalı |
| Minör Uygunsuzluk | Tekil ve sistemi bozmayan sapma | Kurum bir düzeltme planı sunar, kabul edilen plana göre ilerlenir |
| Gözlem | İyileştirme fırsatı | Zorunlu değil |
Majör uygunsuzluklar giderildikten ve belgelendirme kuruluşunun karar mekanizması dosyayı onayladıktan sonra sertifika düzenlenir. Belge üç yıl geçerlidir. Bu sürede yıllık gözetim denetimleri yapılır, üçüncü yılın sonunda yeniden belgelendirme denetimi gerekir.
Sıkça Sorulan Sorular
ISO 27001 belgesi almak için danışmanlık zorunlu mu?
Hayır. Standart danışmanlık şartı koymaz. Ancak ilk kez BGYS kuran kuruluşlar için deneyimli bir destek, hata sayısını ve süreyi azaltır.
İç denetim kaç kez yapılmalı?
Belgelendirme denetiminden önce en az bir tam iç denetim döngüsü tamamlanmalıdır. Sonrasında program, yıllık olarak devam eder.
Aşama 1 ve Aşama 2 aynı gün yapılabilir mi?
Genellikle ayrı yapılır. Aşama 1 bulgularının kapatılması için zaman gerekir. Belgelendirme kuruluşu ve kurumun hazırlık seviyesine göre aralarındaki süre değişir.
Belge alındıktan sonra ne olur?
Her yıl gözetim denetimi yapılır. BGYS'nin canlı kalması, risklerin güncellenmesi ve iç denetimlerin sürmesi gerekir.
Teknik Değerlendirme ve Uygulama Özeti
ISO 27001 belgesi, doğru sırayla ilerlendiğinde yönetilebilir bir projedir. Kapsamı net çizin, riskleri gerçekçi değerlendirin, SoA'yı kanıta dayandırın ve iç denetimi ciddiye alın. Belgelendirme denetimi, bu hazırlığın doğal sonucudur.
Standardın genel yapısı ve diğer alt rehberler için ISO 27001 Bilgi Merkezi, belgelendirme başvuru süreci için ISO 27001 Belgelendirme Hizmeti sayfalarımızı kullanabilirsiniz.
ISO 27001 Belgelendirme Yolculuğunuza Başlayın
Kurumunuzun BGYS altyapısını kurmak veya mevcut sisteminizi bağımsız bir denetimle taçlandırmak için uzman ekibimizle iletişime geçin.